
Dati salienti
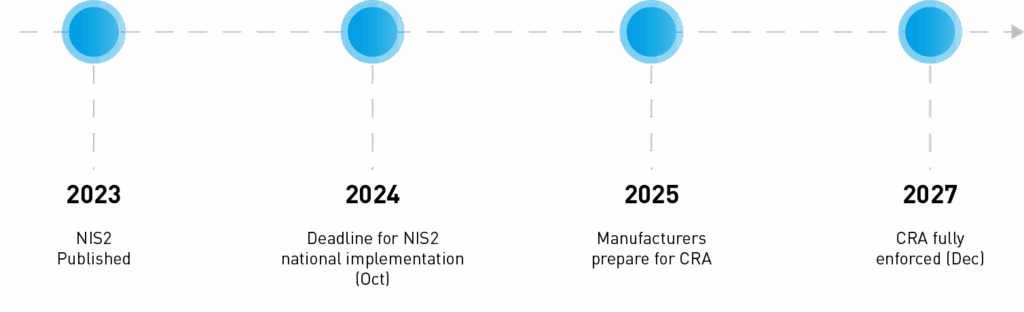
I produttori dell'UE si trovano ad affrontare una doppia sfida in materia di sicurezza informatica. A partire da ottobre 2024, il Direttiva NIS2 imporrà alle aziende operanti in settori critici — come quello manifatturiero — di attenersi a norme rigorose in materia di gestione dei rischi informatici, risposta agli incidenti e sicurezza della catena di approvvigionamento. Successivamente, a partire dal dicembre 2027, il Legge sulla resilienza informatica (CRA) entrerà in vigore, imponendo che tutti prodotti digitali immessi sul mercato dell'UE soddisfino standard di sicurezza solidi fin dalla progettazione.
Nel loro insieme, queste leggi segnano un cambiamento significativo nel modo in cui viene regolamentata la sicurezza informatica nell’UE. I produttori devono ora considerare i rischi digitali con la stessa serietà con cui trattano la sicurezza fisica.
I punti chiave in sintesi:
- Il NIS2 si applica alle organizzazioni operanti in settori chiave, tra cui quello manifatturiero.
- Il CRA si applica a qualsiasi prodotto contenente elementi digitali venduto nell'UE.
- La normativa NIS2 prevede la segnalazione degli incidenti entro 24 ore e l'adozione di controlli basati sul rischio.
- La CRA richiede una progettazione sicura dei prodotti e 5 anni di assistenza in materia di sicurezza.
- Il mancato rispetto di tali disposizioni potrebbe comportare sanzioni fino a 15 milioni di euro.
Questo articolo illustra in dettaglio cosa comportano entrambe le leggi per i produttori che utilizzano software industriale e come prepararsi prima della scadenza dei termini.
Conformità alla legge sulla resilienza informatica dell'UE e alla NIS2: una guida per i produttori industriali
Con la crescente digitalizzazione e interconnessione delle attività produttive, le autorità di regolamentazione europee hanno introdotto due misure fondamentali per rafforzare la sicurezza informatica: la Legge sulla resilienza informatica (CRA) e la versione rivista Direttiva NIS2. Queste nuove norme mirano a proteggere sia i prodotti realizzati dai produttori sia i sistemi industriali da essi utilizzati. Per i produttori che utilizzano software industriale (come le piattaforme di Rockwell Automation), comprendere e conformarsi alla CRA e alla NIS2 è ormai una priorità fondamentale. Questa guida illustra lo scopo e l’ambito di applicazione di ciascuna legge, gli obblighi che esse impongono e come le aziende manifatturiere possano soddisfare tali requisiti attraverso solide pratiche di sicurezza informatica e di gestione dei rischi.
Cosa sono il CRA e il NIS2?
Legge sulla resilienza informatica (CRA): Il CRA è un regolamento dell’Unione Europea incentrato sulla sicurezza informatica dei prodotti dotati di elementi digitali. Introduce requisiti di sicurezza obbligatori che i produttori devono integrare nell’hardware e nel software prima che tali prodotti possano essere commercializzati nell’UE. In sostanza, il CRA aggiunge una dimensione di sicurezza informatica al noto regime del marchio CE relativo alla sicurezza dei prodotti. A partire dal 2027, qualsiasi “prodotto con elementi digitali” (in sostanza, qualsiasi dispositivo o software in grado di connettersi a un altro dispositivo o a una rete) dovrà soddisfare standard di sicurezza minimi, pena l’impossibilità di essere immesso sul mercato dell’UE. Il CRA sottolinea sicuro fin dalla progettazione sviluppo, gestione continua delle vulnerabilità e trasparenza delle informazioni sulla sicurezza durante l’intero ciclo di vita di un prodotto. Trattandosi di un regolamento dell’UE (e non di una direttiva), esso si applica direttamente in tutti gli Stati membri al termine di un periodo di transizione, con gli obblighi principali che entreranno in vigore entro dicembre 2027.
Direttiva NIS2: La NIS2 è la seconda direttiva dell’Unione europea sulla sicurezza delle reti e dell’informazione, che aggiorna e rafforza la direttiva NIS originale del 2016. Il suo obiettivo principale è migliorare le pratiche di sicurezza informatica a livello organizzativo per gli operatori di servizi essenziali e importanti in settori critici. La NIS2 amplia notevolmente la gamma dei settori interessati – tra cui il settore manifatturiero, quello chimico, la gestione dei rifiuti, quello alimentare e altri ancora – al di là delle infrastrutture critiche tradizionalmente riconosciute, quali l’energia, i trasporti, l’acqua, la sanità e le infrastrutture digitali. Entro ottobre 2024, i paesi dell’UE dovranno recepire la direttiva NIS2 nel diritto nazionale. Le imprese classificate come “entità ”essenziali“ o ”importanti” I soggetti soggetti a tali leggi avranno quindi l'obbligo vincolante di attuare misure di gestione dei rischi legati alla sicurezza informatica e di segnalare gli incidenti informatici. La direttiva NIS2 stabilisce sostanzialmente standard più elevati in materia di igiene informatica e governance, con l'obiettivo di ridurre le violazioni e migliorare la resilienza delle catene di approvvigionamento vitali.
Il regolamento NIS2 copre un’ampia gamma di settori. Le “entità essenziali” (esempi in verde) comprendono le infrastrutture critiche tradizionali quali l’energia, i trasporti, la sanità e la finanza, mentre molte manifatturiero e industriale I settori (esempi in grigio) sono definiti come “soggetti rilevanti”. Entrambe le categorie devono rispettare i requisiti di sicurezza previsti dalla direttiva NIS2, sebbene per i soggetti rilevanti possano essere previste soglie di sanzione leggermente inferiori.
Perché due leggi distinte? In breve, NIS2 affronta la sicurezza organizzativa e operativa (garantendo che le aziende dei settori chiave adottino buone pratiche in materia di sicurezza informatica e di risposta agli incidenti), mentre il CRA riguarda la sicurezza dei prodotti (garantendo che qualsiasi prodotto digitale immesso sul mercato dell’UE sia sicuro dal punto di vista informatico fin dalla progettazione). Si tratta di norme complementari. Un’azienda manifatturiera può rientrare nell’ambito di applicazione della direttiva NIS2 in qualità di “soggetto importante” tenuto a gestire i rischi informatici nei propri stabilimenti, e potrebbe inoltre essere tenuta a conformarsi alla CRA qualora produca o integri prodotti digitali (come macchine intelligenti o software di controllo industriale) destinati al mercato.. Nel loro insieme, queste iniziative contribuiscono a creare un quadro di riferimento in materia di sicurezza informatica più coerente e completo in tutta Europa.
Obblighi dei produttori ai sensi della legge sulla resilienza informatica (CRA)
La legge sulla resilienza informatica impone obblighi diretti a produttori di prodotti con componenti digitali per garantire che tali prodotti siano sicuri sia prima che dopo la consegna ai clienti. Tra i compiti principali previsti dal CRA figurano:
- Progettazione e sviluppo sicuri dei prodotti: I produttori devono progettare e realizzare i prodotti in conformità con “sicurezza integrata fin dalla progettazione e predefinita” principi. I rischi per la sicurezza dovrebbero essere presi in considerazione sin dalle prime fasi dello sviluppo. Ad esempio, i prodotti dovrebbero includere, come impostazioni predefinite, i necessari controlli di accesso, la crittografia dei dati e le protezioni contro gli accessi non autorizzati.
- Requisiti essenziali di sicurezza: Il CRA definisce una serie di requisiti essenziali in materia di sicurezza informatica (elencati nell’Allegato I della legge) che ogni prodotto rientrante nel campo di applicazione deve soddisfare. Tali requisiti riguardano sia misure di protezione in fase di progettazione e sicurezza durante il funzionamento del prodotto. In pratica, ciò significa effettuare un’analisi approfondita valutazioni dei rischi del prodotto e l’adozione di misure volte a mitigare i rischi individuati. Sebbene il testo della legge sia di carattere generale, dettagliato norme UE armonizzate sono in fase di sviluppo per indicare quali controlli tecnici e processi siano necessari ai fini della conformità. Per quanto riguarda il software o i dispositivi industriali, i produttori si baseranno probabilmente su norme quali la IEC 62443 (sicurezza dei sistemi di controllo industriali) o la ISO 27001 per soddisfare tali requisiti.
- Documentazione tecnica e informazioni sulla sicurezza: Per ogni prodotto, i produttori devono redigere una documentazione completa documentazione tecnica dimostrando in che modo soddisfa i requisiti essenziali previsti dal CRA. Tale documentazione deve includere elementi quali l’architettura del prodotto e i dettagli di progettazione, l’analisi dei rischi effettuata e il processi di gestione delle vulnerabilità in vigore (compresa una “Software Bill of Materials”, o SBOM). Inoltre, i produttori devono fornire chiare istruzioni per l'uso e informazioni sulla sicurezza al prodotto. Queste dovrebbero spiegare ai clienti come utilizzare il prodotto in modo sicuro – ad esempio, le fasi di configurazione al momento dell’installazione, come applicare gli aggiornamenti di sicurezza e le avvertenze relative a pratiche d’uso non sicure. In pratica, l’utente dovrebbe ricevere una sorta di “manuale di sicurezza informatica” per il prodotto come parte della sua documentazione.
- Valutazione della conformità e marcatura CE: Prima che un prodotto possa essere commercializzato nell'UE, il fabbricante deve effettuare una valutazione della conformità per verificare che il prodotto soddisfi i requisiti della CRA. Per la maggior parte dei prodotti, ciò può avvenire tramite un’autovalutazione, in cui il produttore verifica internamente la conformità (e se ne assume la responsabilità). Tuttavia, per alcune categorie di prodotti a rischio più elevato, è necessaria una verifica da parte di terzi organismo notificato devono testare o verificare la sicurezza del prodotto prima dell’approvazione. (Queste categorie ad alto rischio – elencate negli allegati III e IV del CRA – comprendono, ad esempio, i sistemi di controllo industriale, le apparecchiature di rete critiche, alcuni dispositivi IoT e altri prodotti sensibili che potrebbero avere un impatto significativo sulla sicurezza.) Una volta effettuata la valutazione appropriata, il produttore rilascia un Dichiarazione di conformità UE e aggiunge il Marchio CE al prodotto a titolo di dichiarazione di conformità a tutti i requisiti applicabili, compresa la sicurezza informatica. Questo processo rispecchia altre normative sui prodotti: il marchio CE ora comprende, di fatto, una componente relativa alla sicurezza informatica oltre a quella relativa alla sicurezza.
- Obblighi in materia di manutenzione e applicazione delle patch: La conformità non è un adempimento una tantum al momento del lancio del prodotto: la CRA impone responsabilità continuative. I produttori devono fornire aggiornamenti di sicurezza e assistenza per i propri prodotti per un periodo di tempo ragionevole. Infatti, la legge prevede almeno 5 anni di assistenza tecnica per la sicurezza dopo l'immissione sul mercato di un prodotto (o per la durata prevista del prodotto, se inferiore). Gli aggiornamenti di sicurezza rilasciati durante tale periodo di supporto dovrebbero rimanere a disposizione degli utenti per almeno 10 anni dopo il rilascio. Ciò garantisce che anche i dispositivi già in uso da molto tempo possano essere aggiornati per proteggersi dalle nuove minacce. Per i produttori che utilizzano software industriale, ciò significa pianificare la disponibilità a lungo termine delle patch ed evitare di interrompere il supporto troppo rapidamente: un aspetto cruciale per le apparecchiature di fabbrica che possono avere una vita utile di oltre un decennio.
- Comunicazione delle vulnerabilità e segnalazione degli incidenti: Un elemento fondamentale della conformità alle norme CRA è disporre di un solido processo di gestione delle vulnerabilità. I produttori devono predisporre un canale per la segnalazione delle falle di sicurezza nei propri prodotti (ad esempio, mettendo a disposizione un punto di contatto a cui ricercatori o clienti possano segnalare le vulnerabilità). Sono tenuti a monitorare e risolvere le vulnerabilità presenti in qualsiasi componente (comprese le librerie software di terze parti) dei propri prodotti. È importante sottolineare che, qualora il produttore venga a conoscenza di una vulnerabilità sfruttata attivamente nel prodotto o in qualsiasi incidente che incida in modo significativo sulla sicurezza del prodotto, hanno l’obbligo di segnalarlo alle autorità. Ai sensi del CRA, i produttori devono segnalare tali problemi tramite un portale dell’UE (che sarà gestito dall’ENISA) “senza indebito ritardo” – con un iniziale allerta tempestiva entro 24 ore di rilevamento e una segnalazione più completa entro 72 ore. Ad esempio, se viene individuata una vulnerabilità in un software di controllo industriale che viene sfruttata dagli hacker in contesti reali, il produttore di tale software deve avvisare le autorità di regolamentazione entro un giorno. Questi obblighi di segnalazione spingono i produttori a essere trasparenti e rapidi nella gestione delle minacce informatiche che colpiscono i loro prodotti.
Il mancato rispetto della CRA può comportare sanzioni severe, a dimostrazione di quanto l’UE prenda sul serio la sicurezza dei prodotti. Le autorità di regolamentazione possono infliggere multe fino a 15 milioni di euro o pari al 2,5% del fatturato annuo globale (a seconda di quale sia l’importo più elevato) per le violazioni più gravi. In sintesi, i produttori di beni industriali devono considerare la sicurezza informatica come una componente fondamentale della qualità del prodotto – dalla progettazione iniziale fino all’assistenza a lungo termine – per soddisfare i requisiti del CRA.
Obblighi dei produttori ai sensi della direttiva NIS2
Se la vostra azienda manifatturiera rientra nell’ambito di applicazione della direttiva NIS2 in qualità di entità essenziale o importante, dovrete adempiere a una vasta serie di obblighi in materia di governance della sicurezza informatica e gestione dei rischi previsti dalla direttiva. La NIS2 mira a garantire che le aziende che svolgono attività critiche (tra cui molte appartenenti alle catene di approvvigionamento del settore manifatturiero) rispettino le migliori pratiche di base. Tra i requisiti principali figurano:
- Attuare un programma di gestione dei rischi legati alla sicurezza informatica: La direttiva NIS2 impone alle aziende di “attuare misure di gestione del rischio adeguate e proporzionate” per contrastare le minacce informatiche. In pratica, ciò inizia con lo svolgimento di regolari analisi dei rischi dei propri sistemi informativi e dei sistemi di controllo industriale. Sulla base di tali valutazioni dei rischi, le organizzazioni devono disporre di politiche e controlli di sicurezza volti a mitigare i rischi individuati. Per un produttore, ciò potrebbe comportare la valutazione del rischio di un’infestazione da malware sulle reti degli impianti e la successiva implementazione di misure di protezione (come la segmentazione della rete o l’aggiornamento dei programmi antivirus sugli HMI) per ridurre tale rischio.
- Misure di sicurezza di base: L'articolo 21 della direttiva NIS2 definisce una serie minima di misure che i soggetti interessati sono tenuti ad attuare. Tra queste figurano:
1) Politiche e procedure di sicurezza sulla base di un’analisi dei rischi – ad esempio, processi documentati per la gestione della sicurezza dei sistemi OT.
2) Gestione degli incidenti – disporre delle capacità necessarie per individuare, segnalare e gestire gli incidenti. Ciò comporta la definizione di un piano di risposta agli incidenti in caso di attacchi informatici o violazioni, nonché l’organizzazione di esercitazioni interne per affrontare scenari legati al ransomware o al malware che colpisce i sistemi ICS.
3) Gestione delle crisi e continuità operativa – piani volti a garantire che l’azienda possa riprendersi e mantenere la produzione essenziale qualora un incidente informatico causi un’interruzione. Ad esempio, un piano di emergenza per gestire manualmente determinati processi in caso di guasto dei sistemi di controllo e backup regolari dei dati di produzione.
4) Sicurezza della catena di approvvigionamento – misure volte a valutare e garantire la sicurezza della catena di approvvigionamento, tra cui la due diligence in materia di sicurezza informatica sui fornitori e la verifica che i vostri fornitori (come i fornitori di software o i produttori OEM di apparecchiature) adottino adeguate pratiche di sicurezza informatica. Ne parleremo più approfonditamente di seguito.
5) Sicurezza delle reti e dei sistemi informativi – misure tecniche volte a garantire la sicurezza delle reti e dei sistemi, quali firewall, sistemi di rilevamento delle intrusioni, configurazioni sicure e monitoraggio dei sistemi. In un contesto OT, ciò potrebbe comportare l’isolamento delle reti industriali da Internet, l’inserimento del software in una lista bianca sui dispositivi di controllo e il rafforzamento delle configurazioni dei sistemi PLC e SCADA.
6) Risposta agli incidenti e comunicazione di crisi – procedure chiaramente definite per informare le parti interessate e le autorità di regolamentazione in merito agli incidenti. La direttiva NIS2 impone rigorosi termini per la segnalazione degli incidenti: le autorità di regolamentazione devono essere informate entro 24 ore dal rilevamento di un incidente informatico significativo, con una relazione dettagliata entro 72 ore e una valutazione finale entro un mese. I produttori devono essere pronti a rispettare tali tempistiche, il che potrebbe comportare l’istituzione di un monitoraggio 24 ore su 24, 7 giorni su 7, o il ricorso a partner esterni specializzati in sicurezza informatica per individuare e segnalare rapidamente gli incidenti.
7) Igiene informatica e formazione – NIS2 riconosce che la tecnologia da sola non è sufficiente; le organizzazioni devono promuovere buone pratiche di “igiene informatica” e organizzare regolarmente corsi di formazione sulla sicurezza informatica per il personale. Ad esempio, il personale di stabilimento dovrebbe essere istruito su come riconoscere le e-mail di phishing o su come utilizzare in modo sicuro i dispositivi USB, al fine di impedire l’introduzione di malware nei sistemi di controllo industriale.
8) Sicurezza dei dati e crittografia – garantire la riservatezza e l'integrità dei dati attraverso misure quali la crittografia e l'archiviazione sicura dei dati.
9) Controlli di accesso e gestione delle identità – misure di identificazione e autenticazione potenziate, ovvero politiche rigorose in materia di password, autenticazione a più fattori per l’accesso remoto e una corretta gestione degli accessi degli utenti ai sistemi critici.
10) Sicurezza delle risorse umane – le politiche relative al personale, quali i controlli sui precedenti del personale che ricopre ruoli sensibili e i requisiti in materia di sensibilizzazione alla sicurezza.
- Nomina dei responsabili della sicurezza: Il NIS2 imporrà alle organizzazioni di designare formalmente una o più persone responsabili della conformità e dei rapporti con le autorità. Le aziende potrebbero dover registrati con l’autorità nazionale di regolamentazione e fungere da punto di contatto per le comunicazioni relative alla direttiva NIS2. Per le imprese manifatturiere che operano in più paesi dell’UE, ciò può risultare complesso: potrebbe essere necessario registrarsi in ciascun paese in cui si svolgono attività significative, poiché il principio dello “stabilimento principale” (registrazione in un unico paese) potrebbe non essere sempre applicabile a siti produttivi distribuiti.
- Segnalazione degli incidenti e risposta: Come già sottolineato, una delle principali novità introdotte dalla direttiva NIS2 è la scadenze strette per la segnalazione degli incidenti. Qualsiasi incidente informatico di rilievo (che provochi gravi interruzioni operative o perdite finanziarie, oppure che abbia ripercussioni su altri soggetti) deve essere segnalato all’autorità competente entro 24 ore dal momento dell’individuazione. Di norma, entro 72 ore sono richiesti ulteriori aggiornamenti (un rapporto dettagliato sull’incidente) e, entro un mese, un rapporto finale post-incidente. Ciò significa che i produttori devono disporre di processi interni per segnalare rapidamente gli incidenti di sicurezza informatica (sia IT che OT) al proprio team di risposta agli incidenti e ai team legali e di conformità. È inoltre consigliabile mantenere i contatti con il proprio CSIRT (Computer Security Incident Response Team) nazionale per ricevere indicazioni. Oltre alla segnalazione, risposta efficace è fondamentale: la direttiva NIS2 impone alle aziende di gestire gli incidenti in modo da ridurre al minimo l’impatto sulla catena di approvvigionamento nel suo complesso. Ad esempio, se un attacco ransomware colpisce uno stabilimento produttivo chiave, non solo è necessario informare le autorità di regolamentazione, ma potrebbe essere necessario avvisare anche importanti clienti o partner a valle, specialmente se si riforniscono altri settori regolamentati dalla NIS2, come quello sanitario o energetico. La NIS2 promuove la visione secondo cui la sicurezza informatica è una responsabilità condivisa tra le catene di approvvigionamento interconnesse.
- Coordinamento della catena di approvvigionamento: A tal proposito, la direttiva NIS2 prevede una maggiore trasparenza e cooperazione lungo tutta la catena di approvvigionamento in caso di incidenti informatici. I produttori fortemente integrati nelle catene di approvvigionamento di altri soggetti dovrebbero prevedere “obblighi di ”trasferimento” – I clienti chiave potrebbero inserire nelle proprie clausole contrattuali l’obbligo per i fornitori di informarli tempestivamente in caso di violazioni e di collaborare alla gestione degli incidenti. Pertanto, il miglioramento delle proprie capacità di gestione degli incidenti (compresi i piani di comunicazione che coinvolgono fornitori e clienti) rientra nella conformità alla direttiva NIS2.
- Controlli e sanzioni: La direttiva NIS2 prevede misure coercitive. Le autorità nazionali di regolamentazione vigileranno sul rispetto delle norme e il mancato adempimento degli obblighi previsti dalla direttiva NIS2 può comportare sanzioni pecuniarie fino a 10 milioni di euro o il 2% del fatturato annuo mondiale per i soggetti essenziali (e fino a 7 milioni di euro o all“1,4% per i soggetti importanti). In alcuni casi, l’alta dirigenza può essere ritenuta responsabile della mancata conformità. Il danno reputazionale derivante dall’essere pubblicamente segnalati per una grave lacuna nella sicurezza informatica costituisce un ulteriore forte incentivo al rispetto delle norme. Nel complesso, la sicurezza informatica non è più solo una ”best practice” per i produttori: è un requisito legale, con conseguenze concrete in caso di negligenza.
Pratiche chiave in materia di sicurezza informatica e gestione dei rischi ai fini della conformità
Per i produttori che utilizzano software e sistemi industriali, conformarsi alle normative CRA e NIS2 potrebbe sembrare un compito arduo. Tuttavia, le pratiche fondamentali richieste sono sostanzialmente in linea con una buona gestione della sicurezza informatica che molte organizzazioni stanno già attuando. Di seguito sono riportati i passaggi chiave e le migliori pratiche per soddisfare tali normative:
- Adottare un quadro di riferimento per la sicurezza: Il ricorso a modelli consolidati di sicurezza informatica può fornire una linea guida per la conformità. Molti produttori seguono già standard quali ISO/IEC 27001 (gestione della sicurezza delle informazioni) o il Quadro di riferimento per la sicurezza informatica del NIST per i propri sistemi IT/OT. Questi possono fungere da “trampolino di lancio” per soddisfare i requisiti della direttiva NIS2. Analogamente, gli standard relativi ai sistemi di controllo industriale, quali IEC 62443 fornire indicazioni su come garantire la sicurezza delle reti di controllo e dei cicli di vita dello sviluppo dei prodotti. Confrontare i controlli di sicurezza esistenti con le misure previste dalla direttiva NIS2 rappresenta un ottimo punto di partenza.. Ad esempio, la norma IEC 62443-3-3 riguarda la segmentazione della rete e il controllo degli accessi per i sistemi di controllo industriale (ICS), sostenendo direttamente i requisiti della direttiva NIS2 in materia di sicurezza delle reti e dei sistemi informativi. Se disponete di un ISMS (Sistema di gestione della sicurezza delle informazioni) certificato ISO 27001, avrete già in atto molte componenti di governance, ma preparatevi ad ampliarlo (i controlli della NIS2 sono più specifici e coprono ambiti più ampi dell’organizzazione rispetto alla sola ISO 27001).
- Proteggi la tua infrastruttura OT: I produttori dovrebbero valutare e rafforzare la sicurezza degli ambienti di tecnologia operativa (OT) – ovvero i sistemi di controllo industriale, i sistemi SCADA e i dispositivi connessi presenti in stabilimento. Ciò include misure quali: l’implementazione della segmentazione di rete tra IT e OT per limitare la diffusione degli attacchi, l’aggiornamento o l’isolamento dei sistemi legacy che non possono essere facilmente aggiornati con patch, l’utilizzo di firewall/IPS ai perimetri dei sistemi di controllo e la garanzia di un’autenticazione forte per l’accesso remoto alle macchine. Molte reti OT dispongono di apparecchiature obsolete non progettate tenendo conto della sicurezza informatica, pertanto è importante adottare controlli compensativi. Investire in sistemi moderni di monitoraggio della sicurezza che coprano l’OT (come gli strumenti di rilevamento delle anomalie per le reti industriali) può aiutare a soddisfare il requisito NIS2 relativo al rilevamento degli incidenti in tempo reale.
- Valutazioni dei rischi e audit periodici: Sia la NIS2 che la CRA richiedono un approccio basato sul rischio. Effettuate valutazioni periodiche dei rischi di sicurezza informatica che coprano sia i sistemi IT aziendali sia i sistemi di controllo degli impianti. Identificate quali sono le minacce più gravi (ransomware, abuso da parte di personale interno, vulnerabilità nella catena di approvvigionamento, ecc.) e valutate il potenziale impatto sul business (ad esempio, interruzioni della produzione, rischi per la sicurezza, furto di proprietà intellettuale). Utilizzate queste valutazioni per stabilire le priorità nei miglioramenti della sicurezza. Inoltre, prendete in considerazione audit condotti da terzi o test di penetrazione delle vostre reti e dei vostri prodotti. Per i prodotti ad alto rischio, la CRA potrebbe effettivamente richiedere test o certificazioni esterni, pertanto è opportuno iniziare fin da ora a integrare rigorosi test di sicurezza nel ciclo di sviluppo dei prodotti. Per quanto riguarda i sistemi degli impianti, una valutazione della sicurezza informatica OT può evidenziare eventuali lacune rispetto alle migliori pratiche o agli standard; molti fornitori di soluzioni (tra cui Rockwell Automation e altri) offrono servizi di supporto in tal senso.
- Sviluppo e manutenzione sicuri del software: Se sviluppate software (o hardware con software) nell’ambito dei vostri prodotti o processi, adottate pratiche di ciclo di vita dello sviluppo sicure. Ciò significa integrare nel vostro processo di sviluppo la modellazione delle minacce, gli standard di codifica sicura, la revisione del codice e i test di sicurezza. Assicuratevi che i vostri team di ingegneri siano formati in materia di sicurezza informatica. Stabilite un processo di gestione delle vulnerabilità per monitorare e risolvere le vulnerabilità presenti nel software o nel firmware (compresi i componenti open source eventualmente utilizzati) per tutto il ciclo di vita del prodotto. Ad esempio, tenete un inventario delle librerie di terze parti presenti in ciascuna applicazione (un SBOM) e iscrivetevi agli avvisi di vulnerabilità relativi a tali librerie, in modo da poter applicare tempestivamente patch o aggiornamenti ai componenti qualora emergesse un nuovo CVE. Queste pratiche non solo aiutano a rispettare le norme incentrate sui prodotti previste dal CRA, ma riducono anche il rischio di incidenti che potrebbero comportare l’obbligo di segnalazione ai sensi della direttiva NIS2.
- Pianificazione della risposta agli incidenti: Elaborare e aggiornare regolarmente un piano di risposta agli incidenti che copra sia gli incidenti IT che quelli OT. Ciò dovrebbe includere ruoli e flussi di comunicazione chiari per l’individuazione, l’analisi, il contenimento e il ripristino a seguito di incidenti informatici. Data l’importanza attribuita dalla direttiva NIS2 alla tempestività delle segnalazioni, inserite nel vostro piano delle linee guida su quando e come informare le autorità di regolamentazione ed eventualmente i clienti/fornitori. Condurre esercitazioni di simulazione o prove (almeno una volta all’anno) per verificare la prontezza del proprio team, includendo scenari quali un attacco ransomware che blocchi la produzione o un’infezione da malware in una rete PLC. L’obiettivo è identificare i punti deboli nella propria risposta (ad esempio, autorità decisionale poco chiara o punti ciechi tecnici nel rilevamento) e apportare miglioramenti prima che si verifichi un incidente reale.
- Formazione e sensibilizzazione alla sicurezza informatica: Spesso sono le persone a rappresentare l’anello più debole. Formate i vostri dipendenti – non solo il personale d’ufficio, ma anche gli ingegneri e gli operatori in officina – sulle norme di base di sicurezza informatica e fate loro comprendere il proprio ruolo in materia di sicurezza. Ciò potrebbe comportare sessioni informative sul phishing, politiche che vietino l’uso di chiavette USB personali sui macchinari industriali e l’incoraggiamento a segnalare attività sospette. Costruite una cultura in cui sicurezza e protezione vadano di pari passo, in modo che il rispetto delle procedure di sicurezza informatica (come il controllo degli accessi, i protocolli di aggiornamento del software, ecc.) sia considerato parte integrante del mantenimento di un funzionamento sicuro ed efficiente.
- Governance e coinvolgimento della leadership: Assicurarsi che il management sia coinvolto nella governance della sicurezza informatica. Ai sensi della direttiva NIS2, la leadership deve assumersi la responsabilità, pertanto è necessario informare i dirigenti senior e i consigli di amministrazione sui nuovi requisiti legali e sul profilo di rischio informatico dell’organizzazione. Istituire un comitato interfunzionale per la sicurezza informatica, se non esiste già, che includa ingegneri IT e OT, responsabili di produzione e responsabili della conformità, per supervisionare le attività di conformità alla direttiva NIS2 e al CRA. Il sostegno ai vertici contribuirà a garantire i budget necessari e ad applicare le politiche in tutti i reparti. La resilienza informatica dovrebbe far parte degli obiettivi strategici dell’organizzazione, non essere solo una questione di IT.
Adottando queste pratiche, i produttori non solo soddisferanno i requisiti di conformità previsti dal CRA e dal NIS2, ma miglioreranno concretamente il proprio livello di sicurezza. Una solida base di sicurezza informatica renderà molto più semplice gestire gli audit, la documentazione e le prove richieste dalle autorità di regolamentazione e, cosa ancora più importante, ridurrà la probabilità e l’impatto degli incidenti informatici sull’azienda.
Considerazioni sulla sicurezza della catena di fornitura del software
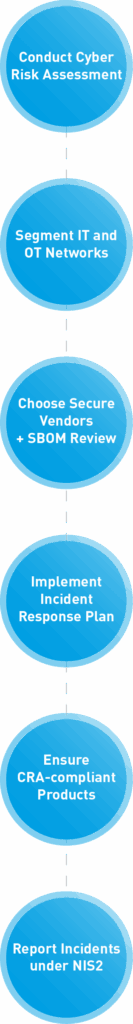
I produttori moderni si affidano a complesse catene di approvvigionamento digitali: dal software di controllo industriale fornito da aziende come Rockwell Automation, alle librerie open source nelle applicazioni personalizzate, fino ai servizi cloud a supporto delle operazioni di fabbrica. Sia il CRA che il NIS2 pongono l’accento su sicurezza della catena di approvvigionamento, il che significa che i produttori devono adottare misure per garantire che i software e i sistemi di terze parti che utilizzano (o integrano nei propri prodotti) siano affidabili e sicuri.
Sotto NIS2, la sicurezza della catena di approvvigionamento è esplicitamente una delle misure di gestione del rischio richieste. Le organizzazioni devono valutare la sicurezza informatica dei propri fornitori e prestatori di servizi chiave. In pratica, ciò potrebbe comportare la somministrazione di questionari o l’esecuzione di audit sulla sicurezza dei fornitori, la richiesta di determinate certificazioni o standard da parte dei fornitori e l’inserimento nei contratti di clausole che obblighino i fornitori a mantenere un elevato livello di sicurezza informatica e a segnalare tempestivamente gli incidenti. Ad esempio, se ci si affida a un’azienda esterna per l’assistenza remota delle proprie apparecchiature, è necessario assicurarsi che essa segua rigorosi controlli di autenticazione e di sicurezza della rete, poiché eventuali loro vulnerabilità potrebbero tradursi in una violazione dei propri sistemi.
In Legge sulla resilienza informatica, d’altra parte, contribuisce a garantire la sicurezza della catena di approvvigionamento dal punto di vista del prodotto. Impone ai produttori di garantire la sicurezza di tutti i componenti di terze parti presenti nei loro prodotti (da qui l’obbligo di mantenere una SBOM e un processo di gestione delle vulnerabilità). Se sei un costruttore di macchine che integra software industriale o controllori di un altro fornitore, dovrai collaborare strettamente con tali fornitori. Assicuratevi che i vostri fornitori (come ad esempio un fornitore di software di automazione) siano in grado di fornirvi SBOM aggiornati che elenchino le librerie e le dipendenze presenti nel loro software: ciò sarà fondamentale per la vostra documentazione tecnica e per il monitoraggio delle vulnerabilità. Potreste inoltre voler verificare che i vostri fornitori seguano standard di sviluppo sicuri o abbiano ottenuto le certificazioni pertinenti (ad esempio, alcuni fornitori di sistemi di controllo industriale potrebbero disporre della certificazione IEC 62443-4-1 per il loro ciclo di vita di sviluppo sicuro). L’utilizzo di componenti che siano essi stessi conformi al CRA alleggerirà il vostro carico di lavoro. Infatti, uno dei vantaggi dell’approccio di mercato del CRA è che, nel tempo, i prodotti disponibili per l’acquisto nell’UE dovrebbero tutti soddisfare i criteri di base di sicurezza informatica, riducendo il rischio che un prodotto non sicuro di un fornitore diventi un vostro problema.
Divulgazione coordinata delle vulnerabilità è un altro aspetto importante. I produttori dovrebbero istituire canali per condividere le informazioni sulle vulnerabilità sia con i fornitori che con i clienti. Se viene individuata una vulnerabilità in un componente (ad esempio, il firmware di un PLC di uso comune), i fornitori e i proprietari delle risorse dovrebbero comunicare tra loro in modo che le correzioni possano essere applicate rapidamente. La CRA garantirà il rispetto di tale obbligo da parte dei produttori, rendendo obbligatori i programmi di divulgazione delle vulnerabilità e il rilascio tempestivo delle patch. Nel contempo, l’enfasi posta dalla NIS2 sulla cooperazione incoraggia le aziende ad aderire a gruppi di condivisione delle informazioni o agli ISAC (Centri di condivisione e analisi delle informazioni) del proprio settore. Ad esempio, un produttore potrebbe partecipare a una piattaforma di scambio di informazioni sulla sicurezza informatica del proprio settore per ricevere avvisi tempestivi sulle minacce presenti nella catena di approvvigionamento (come aggiornamenti software compromessi o componenti compromessi) e per condividere le conoscenze acquisite da eventuali incidenti subiti.
In termini pratici, il miglioramento della sicurezza della catena di approvvigionamento può comportare azioni quali: tenere un inventario di tutte le risorse software e hardware presenti nelle proprie strutture (in modo da sapere a quali elementi applicare le patch quando emergono nuove vulnerabilità), verificare l’integrità del software (utilizzando firme digitali e hash per gli aggiornamenti software al fine di prevenire manomissioni) e valutare la maturità in materia di sicurezza dei nuovi fornitori nell’ambito del processo di approvvigionamento. Inoltre, è opportuno prendere in considerazione un'assicurazione contro i rischi informatici o accordi contrattuali che coprano gli incidenti della catena di approvvigionamento, poiché questi possono fornire risorse nel caso in cui si verifichi una violazione legata a un fornitore.
In definitiva, una catena è forte solo quanto il suo anello più debole. Il duplice approccio di NIS2 e CRA alla catena di approvvigionamento impone ai produttori di guardare oltre i propri confini aziendali e di collaborare con i partner per migliorare la sicurezza a tutti i livelli. Imponendo standard elevati ai fornitori e dimostrandosi un partner affidabile per i propri clienti, si rafforza la resilienza dell’intero ecosistema produttivo.
Esempi e buone pratiche dai leader del settore
I principali fornitori di tecnologie industriali e i produttori all’avanguardia hanno già iniziato ad adeguarsi a queste nuove normative, fornendo esempi su come affrontare la questione della conformità:
- L'approccio di Rockwell Automation: In qualità di uno dei principali fornitori di software industriale e sistemi di controllo, Rockwell Automation ha adottato un approccio proattivo nell’affrontare la normativa NIS2 e nel prepararsi alla CRA. Rockwell consiglia ai produttori di sfruttare i quadri di riferimento esistenti in materia di sicurezza informatica (come NIST CSF, IEC 62443, ISO 27001) per accelerare la conformità alla direttiva NIS2. Suggeriscono un approccio graduale: verificare le attuali pratiche di sicurezza, mapparle rispetto alle lacune della direttiva NIS2, quindi sviluppare un piano e implementare le tecnologie e le politiche necessarie. Questo tipo di programma strutturato aiuta a garantire che nulla venga tralasciato. Rockwell sottolinea inoltre che migliorare ora la sicurezza OT consentirà di “accelerare l’adeguamento alle future normative, come il Cyber Resilience Act dell’UE”. In altre parole, se aumentate il livello generale di maturità della vostra organizzazione in materia di sicurezza informatica (ad esempio, segmentando le reti, applicando l’autenticazione a più fattori e implementando un monitoraggio continuo nei vostri impianti), non solo soddisferete gli obblighi previsti dalla direttiva NIS2, ma sarete anche ben preparati quando entreranno in vigore i requisiti relativi ai prodotti CRA.
- Sviluppo di prodotti con sicurezza potenziata: Alcuni fornitori del settore industriale hanno adottato modelli di ciclo di vita dello sviluppo sicuro in linea con standard quali la norma IEC 62443-4-1 (relativa alla sicurezza dei prodotti). Ad esempio, un produttore di azionamenti o un fornitore di PLC potrebbe integrare la modellazione delle minacce e test di fuzz estesi nella progettazione dei propri prodotti. I produttori che acquistano tali prodotti ne traggono vantaggio perché è più probabile che tali prodotti siano conformi ai requisiti CRA fin da subito. Nel valutare i fornitori, cercate segni di questo impegno – ad esempio, fornitori che pubblicano guide sulla sicurezza informatica per i propri prodotti, offrono patch del firmware tempestive o ottengono la certificazione UE in materia di sicurezza informatica per determinati dispositivi. Affidarsi a fornitori affidabili e attenti alla sicurezza è un modo pratico per alleggerire gli oneri di conformità a vostro carico.
- La risposta agli incidenti in azione: L’importanza delle disposizioni della NIS2 relative alla gestione degli incidenti è illustrata da casi reali. Quando Norsk Hydro (un grande produttore di alluminio) ha subito un attacco ransomware nel 2019, ha dovuto passare a operazioni manuali per mantenere attiva la produzione e, come è noto, ha scelto di essere trasparente riguardo all’incidente, guadagnandosi elogi per la gestione adottata. Questo tipo di preparazione – disporre di alternative offline e garantire una comunicazione chiara – è ciò che le autorità di regolamentazione si aspettano. Più recentemente, un attacco informatico avvenuto nel 2024 ai danni di un produttore di batterie (Varta) ha costretto diversi stabilimenti a chiudere. Questi eventi sottolineano il motivo per cui la direttiva NIS2 ora coinvolge anche i produttori: le interruzioni nella produzione possono propagarsi a cascata ad altri settori critici. Come best practice, le aziende stanno aggiornando i propri piani di continuità operativa per affrontare specificamente gli scenari informatici (ad esempio, stoccando pezzi di ricambio critici nel caso in cui il sistema di ordinazione digitale non funzioni, o disponendo di sistemi di sicurezza manuali per le fasi chiave della produzione).
- Integrazione della sicurezza dei prodotti e della sicurezza operativa: In intersezione tra CRA e NIS2 Questo aspetto è evidente per i produttori di beni industriali ad alta tecnologia. Si prenda ad esempio un’azienda che produce apparecchiature per fabbriche intelligenti: ai sensi del CRA, ogni modello di prodotto deve essere dotato di una progettazione e di una documentazione sicure; ai sensi della NIS2, l’azienda stessa deve disporre di solide procedure di sicurezza. Alcune aziende stanno istituendo al proprio interno “Team addetti alla sicurezza dei prodotti” affiancando i tradizionali team di sicurezza IT/OT per gestire queste aree distinte ma correlate. Il team di sicurezza del prodotto si concentra sull’integrazione della sicurezza nel ciclo di vita del prodotto (adempiendo agli obblighi previsti dal CRA, quali SBOM, codifica sicura e risposta agli incidenti relativi al prodotto), mentre il team di sicurezza IT/OT si concentra sulla sicurezza aziendale e di stabilimento (adempiendo agli obblighi previsti dalla NIS2, quali la protezione dei sistemi e la risposta agli incidenti operativi). I due team lavorano in stretta collaborazione, soprattutto perché una vulnerabilità in un prodotto può rendere poco netta la linea di demarcazione tra la conformità del prodotto e il rischio operativo. Questo approccio organizzativo può rappresentare una best practice: garantisce un’attenzione specifica alla conformità in materia di sicurezza incentrata sul prodotto senza trascurare la protezione dell’infrastruttura aziendale.
- Collaborazione e supporto esterno: Molti produttori si stanno affidando a competenze esterne per affrontare questi cambiamenti. I consulenti di sicurezza informatica che conoscono bene gli ambienti industriali possono effettuare valutazioni di preparazione alla NIS2 o aiutare a implementare controlli di sicurezza su misura per l’OT. Allo stesso modo, i laboratori di prova e gli organismi di certificazione in Europa si stanno preparando per le valutazioni di conformità CRA. Ricorrere a questi servizi in anticipo (anche prima che le leggi entrino pienamente in vigore) può offrire ai produttori un vantaggio competitivo. È inoltre consigliabile seguire le associazioni di settore o i gruppi di lavoro dedicati alla sicurezza nel settore manifatturiero: spesso pubblicano linee guida o organizzano corsi di formazione sulla conformità alla NIS2/CRA e offrono un forum per la condivisione delle esperienze. Imparando dai colleghi e dagli esperti, le organizzazioni possono evitare di reinventare la ruota.
In che modo la CRA e la NIS2 si inseriscono nel quadro normativo esistente
Vale la pena sottolineare che CRA e NIS2 non nascono del tutto dal nulla: si basano su anni di evoluzione delle politiche di sicurezza nell’UE e oltre. Comprendere questo contesto può aiutare i produttori ad apprezzare il perché dietro i requisiti:
- La strategia dell'UE in materia di sicurezza informatica in continua evoluzione: L’UE ha progressivamente rafforzato il proprio quadro normativo in materia di sicurezza informatica. La direttiva NIS originaria (adottata nel 2016) è stata la prima normativa a livello UE sulla sicurezza informatica delle infrastrutture critiche, mentre la direttiva NIS2 rappresenta un importante aggiornamento che tiene conto degli insegnamenti tratti dall’esperienza e dell’evoluzione del panorama delle minacce. Nel frattempo, la legge dell’UE sulla sicurezza informatica del 2019 ha conferito maggiori poteri all’ENISA e ha istituito sistemi di certificazione volontaria per determinati prodotti. La Legge sulla resilienza informatica fa un ulteriore passo avanti rendendo obbligatoria la sicurezza dei prodotti, integrando di fatto la sicurezza informatica nei requisiti del mercato unico in materia di sicurezza dei prodotti. Ciò rispecchia quanto fatto dall’UE in materia di privacy con il GDPR: fissare standard elevati e un regime di applicazione che costringe le organizzazioni di tutto il mondo a migliorare le proprie pratiche se vogliono operare in Europa.
- Espansione verso nuovi settori: Prima dell’entrata in vigore della NIS2, molte aziende manifatturiere potrebbero non essere state soggette all’obbligo legale di attenersi a norme specifiche in materia di sicurezza informatica (a meno che non operassero in settori quali quello chimico o dei dispositivi sanitari, che erano già disciplinati da normative proprie). Ora, la NIS2 include esplicitamente gran parte del settore manifatturiero e industriale nell’ambito di applicazione in quanto infrastrutture “importanti”. Ciò riflette la realtà secondo cui il settore manifatturiero fa parte della catena di approvvigionamento critica: se un grande stabilimento automobilistico o di semiconduttori subisce un attacco informatico e interrompe la produzione, ciò può avere ripercussioni a livello nazionale e persino globale. Lo studio legale Shoosmiths sottolinea che gli incidenti informatici nei settori manifatturieri chiave (come quelli dei metalli e dei semiconduttori) hanno avuto ripercussioni di vasta portata, rafforzando il motivo per cui le autorità di regolamentazione considerano il settore manifatturiero vitale da proteggere. In breve, il quadro normativo si sta adeguando alle interdipendenze dell’industria moderna.
- Attenzione al ciclo di vita e alla resilienza: Sia la CRA che la NIS2 sottolineano che sicurezza del ciclo di vita e al miglioramento continuo, piuttosto che a una conformità una tantum. Il requisito della CRA relativo al supporto continuo dei prodotti e alla gestione delle vulnerabilità mira ad affrontare il problema della compromissione della sicurezza dei prodotti nel tempo, qualora non vengano applicate le patch. Gli obblighi di gestione continua dei rischi e di rendicontazione previsti dalla NIS2 spingono le organizzazioni a valutare e aggiornare costantemente la propria sicurezza man mano che le minacce si evolvono. Questo approccio dinamico si basa su standard quali il NIST e la norma ISO 27001, che utilizzano il concetto di miglioramento continuo (Plan-Do-Check-Act) per la gestione della sicurezza. È inoltre in linea con le tendenze globali emergenti: ad esempio, il governo degli Stati Uniti sta esercitando pressioni sui fornitori di software affinché forniscano gli SBOM e garantiscano la gestione delle vulnerabilità dopo l’immissione sul mercato, il che è perfettamente in linea con lo spirito della CRA.
- Integrazione con altre leggi e norme: La conformità alla CRA e alla NIS2 spesso va di pari passo con l’adempimento di altri obblighi legali. Ad esempio, il GDPR (il regolamento UE sulla protezione dei dati) richiede un’adeguata sicurezza dei dati personali: le misure previste dalla NIS2 (come il controllo degli accessi e la crittografia) contribuiranno a tale scopo laddove i dati personali siano coinvolti nei processi di produzione. Se si producono dispositivi medici o sistemi automobilistici, esistono già linee guida specifiche per il settore in materia di sicurezza informatica che la CRA non sostituisce, ma piuttosto integra, garantendo un livello minimo di sicurezza in tutti i componenti digitali di tali dispositivi. I produttori dovrebbero prepararsi a un regime più armonizzato: il La CRA si avvarrà delle norme europee armonizzate (sviluppati tramite CEN/CENELEC) per definire le specifiche tecniche. Ciò significa che norme come quelle della serie IEC 62443 o la norma ISO 21434 (per la sicurezza informatica nel settore automobilistico) potrebbero diventare punti di riferimento formali dello “stato dell’arte”. Le aziende che già si attengono a tali norme si troveranno in una posizione di vantaggio in termini di conformità.
- Maggiore responsabilità: Le nuove direttive inaspriscono inoltre i requisiti in materia di responsabilità. In particolare, la NIS2 prevede disposizioni che attribuiscono alla dirigenza la responsabilità in caso di non conformità (compresa la possibile sospensione temporanea dalle cariche dirigenziali nei casi più gravi). Ciò riflette l’approccio adottato nelle normative finanziarie e dimostra che la sicurezza informatica è ormai una responsabilità a livello di consiglio di amministrazione. È prevedibile che le autorità di regolamentazione esaminino attentamente non solo i controlli tecnici, ma anche se le aziende dispongano di una governance adeguata: ad esempio, redigono rapporti sui rischi informatici a livello di consiglio di amministrazione? Assegnano risorse sufficienti alla sicurezza? I produttori dovranno documentare in modo approfondito i propri sforzi (infatti, la documentazione è un tema centrale: il CRA richiede un’ampia documentazione sulla sicurezza dei prodotti, mentre la NIS2 richiederà probabilmente, durante gli audit, prove relative a valutazioni dei rischi, politiche, formazione, ecc.).
Conclusione: trasformare la conformità in un’opportunità
Orientarsi tra il Cyber Resilience Act dell’UE e la direttiva NIS2 può sembrare complesso, ma in definitiva si tratta di attuare solide pratiche di sicurezza informatica che, nel lungo periodo, andranno a vantaggio dei produttori. Garantendo la sicurezza dei prodotti che realizzate e dei sistemi che gestite, non solo soddisfate i requisiti di legge, ma proteggete anche la vostra azienda da costose interruzioni dell’attività, incidenti di sicurezza e danni alla reputazione.
I produttori che utilizzano software industriale dovrebbero mettersi subito in contatto con i propri fornitori di tecnologia e partner per assicurarsi che tutti siano allineati riguardo a questi nuovi obblighi. Se utilizzate i sistemi di Rockwell Automation, ad esempio, contattateli per discutere di come stanno migliorando la sicurezza dei prodotti per soddisfare i requisiti del CRA (in modo che entro il 2027 le vostre apparecchiature siano già conformi) e di come possano supportare i vostri sforzi di conformità alla NIS2 attraverso servizi di sicurezza OT potenziati. Allo stesso modo, comunicate con tutti i fornitori critici in merito alla sicurezza informatica: la conformità è un percorso condiviso.
Sebbene i testi normativi possano risultare aridi, l’essenza del CRA e del NIS2 è di natura pratica: Realizzate prodotti sicuri, garantite la sicurezza delle vostre operazioni, individuate i rischi e siate pronti a reagire. Considerate i progetti di conformità come un’opportunità per modernizzare i sistemi obsoleti, investire nelle competenze del personale e distinguere la vostra azienda dalla concorrenza. Le aziende in grado di dimostrare una forte resilienza informatica non solo eviteranno le sanzioni, ma conquisteranno anche la fiducia di clienti e partner sempre più attenti alla sicurezza.
In sintesi, per conformarsi alla CRA e alla NIS2, i produttori dovrebbero integrare la sicurezza informatica in ogni fase – dalla progettazione dei prodotti e dalla scelta della catena di approvvigionamento alle operazioni quotidiane e alla gestione degli incidenti. Con l’approccio giusto, il rispetto di questi requisiti dell’UE può andare di pari passo con la promozione dell’innovazione e dell’affidabilità nel settore manifatturiero. Agendo fin da ora e considerando la resilienza informatica come un obiettivo aziendale fondamentale, i produttori possono trasformare quelli che potrebbero sembrare oneri normativi in un vantaggio competitivo nella nostra era digitale e connessa.
La conformità non è solo una questione di spuntare caselle: è un catalizzatore per una sicurezza più solida e un successo duraturo in un panorama industriale in continua evoluzione.
Riferimenti:
- Rockwell Automation – “Novità di NIS2” (Panoramica della direttiva NIS2 e requisiti per i soggetti essenziali/importanti)rockwellautomation.com.
- Hyperproof – Comprendere il rapporto tra NIS2 e la legge dell’UE sulla resilienza informatica (Principali aree di interesse della NIS2 rispetto alla CRA, tempistiche e approfondimenti sulla conformità)hyperproof.io.
- Cyber-sicurezza industriale – Cosa richiede la legge sulla resilienza informatica ai produttori (Spiegazione dell'ambito di applicazione del CRA, del marchio CE per la sicurezza informatica e dei requisiti di documentazione)industrialcyber.co.
- TXOne Networks – La legge sulla resilienza informatica: una guida per i produttori (Sintesi degli obblighi previsti dal CRA: documentazione tecnica con SBOM, assistenza per 5 anni, segnalazione degli incidenti entro 24 ore)txone.com.
- Shoosmiths LLP – NIS2: Cosa devono sapere i produttori e i distributori (Prospettiva giuridica sull’ambito di applicazione della direttiva NIS2 per il settore manifatturiero, la segnalazione degli incidenti entro 24 ore e i requisiti di sicurezza dei prodotti previsti dalla CRA)shoosmiths.com.
- Blog di Rockwell Automation – Raggiungere la conformità alla direttiva NIS2 utilizzando i framework esistenti (Consigli sull'utilizzo di standard quali ISO 27001/IEC 62443 per soddisfare i requisiti della direttiva NIS2 e collegamento alla futura conformità alla CRA)rockwellautomation.com.
- Commissione europea – Plasmare il futuro digitale dell’Europa: la legge sulla resilienza informatica (Comunicato dell’UE che sottolinea l’importanza della sicurezza fin dalla progettazione e della sicurezza durante l’intero ciclo di vita dei prodotti)hyperproof.io.
- Hyperproof – La sicurezza della catena di approvvigionamento ai sensi della direttiva NIS2 e del CRA (Entrambe le normative prevedono il rafforzamento della sicurezza dei fornitori e la condivisione delle informazioni per gestire i rischi informatici nella catena di approvvigionamento)hyperproof.io.