
Kluczowe fakty
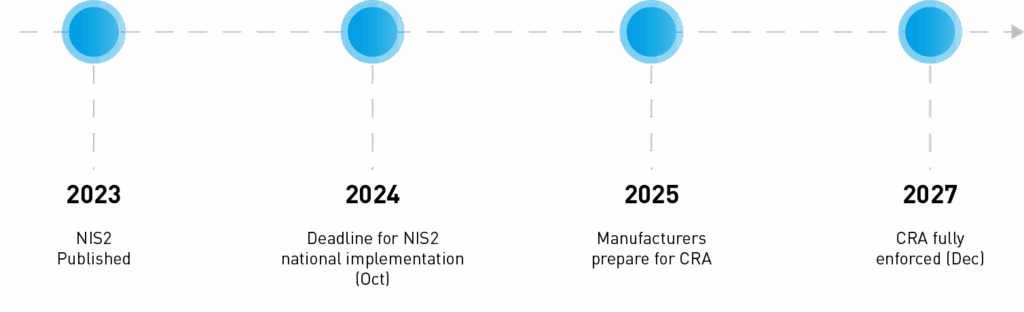
Producenci z UE stoją przed podwójnym wyzwaniem w zakresie cyberbezpieczeństwa. Od października 2024 r. Dyrektywa NIS2 będzie wymagać od przedsiębiorstw działających w kluczowych sektorach — takich jak przemysł wytwórczy — przestrzegania rygorystycznych zasad dotyczących zarządzanie ryzykiem cybernetycznym, reagowanie na incydenty oraz bezpieczeństwo łańcucha dostaw. Następnie, od grudnia 2027 r., Ustawa o odporności cybernetycznej (CRA) wejdzie w życie, nakazując, aby wszystkie produkty cyfrowe wprowadzane na rynek UE spełniają solidne standardy bezpieczeństwa wbudowane w projekt.
Wszystkie te przepisy stanowią znaczącą zmianę w sposobie regulacji cyberbezpieczeństwa w UE. Producenci muszą teraz traktować zagrożenia cyfrowe równie poważnie, jak bezpieczeństwo fizyczne.
Najważniejsze informacje w skrócie:
- NIS2 ma zastosowanie do organizacji działających w kluczowych sektorach, w tym w przemyśle wytwórczym.
- Rozporządzenie CRA ma zastosowanie do wszystkich produktów zawierających elementy cyfrowe sprzedawanych w UE.
- NIS2 wymaga zgłaszania incydentów w ciągu 24 godzin oraz stosowania środków kontroli opartych na ocenie ryzyka.
- CRA wymaga bezpiecznej konstrukcji produktu oraz 5-letniego wsparcia w zakresie bezpieczeństwa.
- Nieprzestrzeganie tych przepisów może skutkować nałożeniem grzywny w wysokości do 15 milionów euro.
W niniejszym artykule wyjaśniono, co obie ustawy oznaczają dla producentów korzystających z oprogramowania przemysłowego — oraz jak się przygotować przed upływem wyznaczonych terminów.
Zgodność z unijną ustawą o odporności cybernetycznej i NIS2: Przewodnik dla producentów przemysłowych
W miarę jak procesy produkcyjne stają się coraz bardziej zdigitalizowane i połączone, europejskie organy regulacyjne wprowadziły dwa przełomowe środki mające na celu wzmocnienie cyberbezpieczeństwa: Ustawa o odporności cybernetycznej (CRA) oraz zaktualizowaną wersję Dyrektywa NIS2. Te nowe przepisy mają na celu ochronę zarówno produktów wytwarzanych przez producentów, jak i wykorzystywanych przez nich systemów przemysłowych. Dla producentów korzystających z oprogramowania przemysłowego (takiego jak platformy firmy Rockwell Automation) zrozumienie i przestrzeganie przepisów CRA oraz NIS2 stało się obecnie kluczowym priorytetem. Niniejszy przewodnik wyjaśnia cel i zakres każdego z tych aktów prawnych, wynikające z nich obowiązki oraz sposoby, w jakie przedsiębiorstwa produkcyjne mogą spełnić te wymagania poprzez stosowanie solidnych praktyk w zakresie cyberbezpieczeństwa i zarządzania ryzykiem.
Czym są CRA i NIS2?
Ustawa o odporności cybernetycznej (CRA): CRA to rozporządzenie Unii Europejskiej dotyczące cyberbezpieczeństwa produktów zawierających elementy cyfrowe. Wprowadza ono obowiązkowe wymogi bezpieczeństwa, które producenci muszą wbudować w sprzęt i oprogramowanie, zanim produkty te będą mogły być sprzedawane w UE. Zasadniczo CRA rozszerza znany system oznakowania CE dotyczącego bezpieczeństwa produktów o wymiar cyberbezpieczeństwa. Od 2027 r. każdy “produkt zawierający elementy cyfrowe” (czyli zasadniczo każde urządzenie lub oprogramowanie, które może łączyć się z innym urządzeniem lub siecią) będzie musiał spełniać podstawowe normy bezpieczeństwa, w przeciwnym razie nie będzie mógł być wprowadzany na rynek UE. Rozporządzenie CRA kładzie nacisk na bezpieczeństwo od samego początku opracowywanie oprogramowania, bieżące zarządzanie podatnością na zagrożenia oraz przejrzystość informacji dotyczących bezpieczeństwa w całym cyklu życia produktu. Ponieważ jest to rozporządzenie UE (a nie dyrektywa), po upływie okresu przejściowego będzie ono miało bezpośrednie zastosowanie we wszystkich państwach członkowskich – przy czym główne obowiązki zaczną obowiązywać od grudnia 2027 r.
Dyrektywa NIS2: NIS2 to druga dyrektywa UE w sprawie bezpieczeństwa sieci i informacji, która aktualizuje i wzmacnia pierwotną dyrektywę NIS z 2016 roku. Jej celem jest poprawa praktyk w zakresie cyberbezpieczeństwa na poziomie organizacyjnym wśród operatorów usług kluczowych i ważnych w sektorach krytycznych. NIS2 znacznie rozszerza zakres objętych nią sektorów – w tym przemysł wytwórczy, chemiczny, gospodarka odpadami, przemysł spożywczy i inne – wykraczające poza tradycyjnie uznawane infrastruktury krytyczne, takie jak energetyka, transport, zaopatrzenie w wodę, opieka zdrowotna oraz infrastruktura cyfrowa. Do października 2024 r. państwa członkowskie UE muszą transponować dyrektywę NIS2 do prawa krajowego. Przedsiębiorstwa sklasyfikowane jako “podmioty ”niezbędne“ lub ”ważne” Podmioty podlegające tym przepisom będą miały wówczas wiążący obowiązek wdrażania środków zarządzania ryzykiem cyberbezpieczeństwa oraz zgłaszania incydentów cybernetycznych. Dyrektywa NIS2 zasadniczo wyznacza wyższy poziom podstawowych standardów higieny cybernetycznej i ładu korporacyjnego, mając na celu ograniczenie naruszeń bezpieczeństwa oraz poprawę odporności kluczowych łańcuchów dostaw.
W ramach NIS2 objęto szeroki zakres sektorów. “Podmioty o kluczowym znaczeniu” (przykłady zaznaczone na zielono) obejmują tradycyjne infrastruktury krytyczne, takie jak energetyka, transport, opieka zdrowotna i finanse, podczas gdy wiele produkcja i przemysł Sektory te (przykłady zaznaczone na szaro) są określane jako “podmioty o szczególnym znaczeniu”. Obie kategorie muszą spełniać wymogi bezpieczeństwa określone w dyrektywie NIS2, choć w przypadku podmiotów o szczególnym znaczeniu progi kar mogą być nieco niższe.
Dlaczego istnieją dwie odrębne ustawy? Krótko mówiąc, NIS2 dotyczy bezpieczeństwa organizacyjnego i operacyjnego (zapewniając, że przedsiębiorstwa z kluczowych sektorów stosują dobre praktyki w zakresie cyberbezpieczeństwa i reagowania na incydenty), natomiast CRA dotyczy bezpieczeństwa produktów (zapewniając, że każdy produkt cyfrowy wprowadzany na rynek UE jest od samego początku zaprojektowany z uwzględnieniem cyberbezpieczeństwa). Przepisy te wzajemnie się uzupełniają. Przedsiębiorstwo produkcyjne może podlegać przepisom NIS2 jako “podmiot o znaczeniu krytycznym”, zobowiązany do zarządzania ryzykiem cybernetycznym w swoich zakładach, oraz może również podlegać wymogom CRA, jeśli wytwarza lub wdraża produkty cyfrowe (takie jak inteligentne maszyny lub oprogramowanie do sterowania przemysłowego) przeznaczone na rynek.. Wszystkie te inicjatywy razem tworzą bardziej spójne i kompleksowe ramy cyberbezpieczeństwa w całej Europie.
Obowiązki producentów wynikające z ustawy o odporności cybernetycznej (CRA)
Ustawa o odporności cybernetycznej nakłada bezpośrednie obowiązki na producenci produktów zawierających elementy cyfrowe w celu zapewnienia bezpieczeństwa tych produktów zarówno przed, jak i po dotarciu do klientów. Do głównych obowiązków w ramach CRA należą:
- Bezpieczne projektowanie i opracowywanie produktów: Producenci muszą projektować i wytwarzać produkty zgodnie z “bezpieczeństwo zapewnione na etapie projektowania i domyślnie” zasady. Zagrożenia dla bezpieczeństwa należy uwzględniać już na samym początku procesu tworzenia oprogramowania. Na przykład produkty powinny domyślnie zawierać niezbędne mechanizmy kontroli dostępu, szyfrowanie danych oraz zabezpieczenia przed nieuprawnionym dostępem.
- Podstawowe wymagania dotyczące bezpieczeństwa: Ustawa CRA określa zestaw podstawowych wymogów dotyczących cyberbezpieczeństwa (wymienionych w załączniku I do ustawy), które musi spełniać każdy produkt objęty jej zakresem. Obejmują one zarówno środki zabezpieczające na etapie projektowania oraz bezpieczeństwo podczas pracy produktu. W praktyce oznacza to przeprowadzenie szczegółowej oceny ryzyka produktu oraz wdrażanie środków mających na celu ograniczenie zidentyfikowanych zagrożeń. Chociaż treść ustawy ma charakter ogólny, szczegółowe zharmonizowane normy unijne są opracowywane w celu określenia, jakie środki kontroli technicznej i procesy są niezbędne do zapewnienia zgodności. W przypadku oprogramowania lub urządzeń przemysłowych producenci będą prawdopodobnie opierać się na normach takich jak IEC 62443 (bezpieczeństwo przemysłowych systemów sterowania) lub ISO 27001, aby spełnić te wymagania.
- Dokumentacja techniczna i informacje dotyczące bezpieczeństwa: W odniesieniu do każdego produktu producenci muszą przygotować wyczerpujące dokumentacja techniczna wykazując, w jaki sposób spełnia on podstawowe wymagania CRA. Dokumentacja ta musi zawierać między innymi informacje dotyczące architektury produktu i szczegółów projektowych, przeprowadzonej analizy ryzyka oraz procesy zarządzania lukami w zabezpieczeniach (w tym wykaz komponentów oprogramowania, czyli SBOM). Ponadto producenci muszą przedstawić jasne instrukcje obsługi i informacje dotyczące bezpieczeństwa dołączone do produktu. Powinny one zawierać informacje dla klientów dotyczące bezpiecznego korzystania z produktu – na przykład instrukcje konfiguracji podczas instalacji, sposób instalowania aktualizacji zabezpieczeń oraz ostrzeżenia dotyczące niebezpiecznych praktyk użytkowania. W praktyce użytkownik powinien otrzymać w ramach dokumentacji produktu swego rodzaju “podręcznik cyberbezpieczeństwa”.
- Ocena zgodności i oznakowanie CE: Zanim produkt będzie mógł zostać wprowadzony do obrotu w UE, producent musi przeprowadzić ocena zgodności w celu sprawdzenia, czy produkt spełnia wymagania CRA. W przypadku większości produktów może to być samoocena, w ramach której producent samodzielnie weryfikuje zgodność (i bierze na siebie odpowiedzialność). Jednak w przypadku niektórych kategorii produktów o podwyższonym ryzyku konieczna jest ocena przeprowadzona przez stronę trzecią jednostka notyfikowana musi przetestować lub poddać audytowi bezpieczeństwo produktu przed jego zatwierdzeniem. (Te kategorie wysokiego ryzyka – wymienione w załącznikach III i IV do rozporządzenia CRA – obejmują m.in. przemysłowe systemy sterowania, krytyczny sprzęt sieciowy, niektóre urządzenia IoT oraz inne wrażliwe produkty, które mogą mieć znaczący wpływ na bezpieczeństwo.) Po przeprowadzeniu odpowiedniej oceny producent wydaje Deklaracja zgodności UE i dołącza Oznaczenie CE na produkcie jako oświadczenie, że spełnia on wszystkie obowiązujące wymagania, w tym dotyczące cyberbezpieczeństwa. Proces ten odzwierciedla inne przepisy dotyczące produktów: znak CE obejmuje obecnie, oprócz bezpieczeństwa, również aspekt cyberbezpieczeństwa.
- Obowiązki w zakresie konserwacji i instalowania poprawek: Zgodność z przepisami nie jest kwestią jednorazową w momencie wprowadzenia produktu na rynek – CRA nakłada obowiązki o charakterze ciągłym. Producenci muszą zapewniać aktualizacje zabezpieczeń i wsparcie techniczne dla swoich produktów przez odpowiedni okres czasu. W rzeczywistości ustawa określa co najmniej 5 lat wsparcia w zakresie bezpieczeństwa po wprowadzeniu produktu na rynek (lub przez przewidywany okres użytkowania produktu, jeśli jest on krótszy). Aktualizacje zabezpieczeń wydane w tym okresie wsparcia powinny pozostawać dostępne dla użytkowników przez co najmniej 10 lat po wprowadzeniu na rynek. Dzięki temu nawet urządzenia, które od dawna znajdują się w eksploatacji, mogą być aktualizowane w celu zapewnienia ochrony przed nowymi zagrożeniami. Dla producentów korzystających z oprogramowania przemysłowego oznacza to konieczność zaplanowania długoterminowej dostępności poprawek oraz unikanie zbyt szybkiego wycofywania wsparcia technicznego – jest to kwestia kluczowa w przypadku urządzeń fabrycznych, których okres eksploatacji może wynosić ponad dekadę.
- Ujawnianie luk w zabezpieczeniach i zgłaszanie incydentów: Kluczowym elementem zapewnienia zgodności z przepisami CRA jest posiadanie solidnego proces postępowania w przypadku wykrycia luki w zabezpieczeniach. Producenci muszą zapewnić możliwość zgłaszania luk w zabezpieczeniach swoich produktów (np. udostępniając punkt kontaktowy, za pośrednictwem którego badacze lub klienci mogą zgłaszać luki). Oczekuje się od nich monitorowania i usuwania luk w zabezpieczeniach wszystkich komponentów (w tym bibliotek oprogramowania stron trzecich) wykorzystywanych w ich produktach. Co ważne, jeśli producent dowie się o aktywnie wykorzystana luka w zabezpieczeniach w produkcie lub w jakimkolwiek zdarzenie która ma istotny wpływ na bezpieczeństwo produktu, mają obowiązek powiadomić o tym odpowiednie organy. Zgodnie z rozporządzeniem CRA producenci muszą zgłaszać takie problemy za pośrednictwem portalu UE (którego administratorem będzie ENISA) “bez zbędnej zwłoki” – z początkowym wczesne ostrzeganie w ciągu 24 godzin wykrycia oraz bardziej szczegółowego raportu w ciągu 72 godzin. Na przykład, jeśli wykryje się, że luka w oprogramowaniu do sterowania przemysłowego jest wykorzystywana przez cyberprzestępców w rzeczywistych atakach, producent tego oprogramowania musi powiadomić organy regulacyjne w ciągu jednego dnia. Te obowiązki sprawozdawcze zmuszają producentów do zachowania przejrzystości i szybkiego reagowania na cyberzagrożenia dotyczące ich produktów.
Nieprzestrzeganie przepisów CRA może skutkować surowe kary, co pokazuje, jak poważnie UE traktuje kwestię bezpieczeństwa produktów. W przypadku najpoważniejszych naruszeń organy regulacyjne mogą nałożyć grzywny w wysokości do 15 mln euro lub 2,5% globalnego rocznego obrotu (w zależności od tego, która z tych kwot jest wyższa). Krótko mówiąc, producenci wyrobów przemysłowych muszą traktować cyberbezpieczeństwo jako kluczowy element jakości produktu – od wstępnego projektu po długoterminowe wsparcie – aby spełnić wymogi rozporządzenia CRA.
Obowiązki producentów wynikające z dyrektywy NIS2
Jeśli Państwa przedsiębiorstwo produkcyjne wchodzi w zakres stosowania dyrektywy NIS2 jako podmiot niezbędny lub ważny, zgodnie z dyrektywą będziesz musiał wywiązać się z szerokiego zakresu obowiązków dotyczących zarządzania cyberbezpieczeństwem i ryzykiem. Celem dyrektywy NIS2 jest zapewnienie, by przedsiębiorstwa prowadzące działalność o znaczeniu krytycznym (w tym wiele podmiotów w łańcuchach dostaw sektora produkcyjnego) przestrzegały podstawowych najlepszych praktyk. Do kluczowych wymogów należą:
- Wdrożenie programu zarządzania ryzykiem w zakresie cyberbezpieczeństwa: NIS2 nakłada na przedsiębiorstwa obowiązek “wprowadzić odpowiednie i proporcjonalne środki zarządzania ryzykiem” w celu przeciwdziałania zagrożeniom cybernetycznym. W praktyce zaczyna się to od przeprowadzania regularnych analizy ryzyka w systemach informatycznych i przemysłowych systemach sterowania. Na podstawie tych ocen ryzyka organizacje muszą wdrożyć zasady bezpieczeństwa i środki kontroli mające na celu ograniczenie zidentyfikowanych zagrożeń. W przypadku producenta może to oznaczać ocenę ryzyka rozprzestrzenienia się złośliwego oprogramowania w sieciach zakładowych, a następnie wdrożenie zabezpieczeń (takich jak segmentacja sieci lub zaktualizowane oprogramowanie antywirusowe na interfejsach HMI) w celu zmniejszenia tego ryzyka.
- Podstawowe środki bezpieczeństwa: Artykuł 21 dyrektywy NIS2 określa minimalny zestaw środków, które podmioty objęte dyrektywą muszą wdrożyć. Obejmują one:
1) Zasady i procedury bezpieczeństwa w oparciu o analizę ryzyka – np. udokumentowane procesy zarządzania bezpieczeństwem systemów OT.
2) Postępowanie w przypadku incydentów – posiadanie zdolności do wykrywania incydentów, zgłaszania ich i reagowania na nie. Oznacza to opracowanie planu reagowania na incydenty związane z cyberatakami lub naruszeniami bezpieczeństwa oraz przeprowadzenie wewnętrznych ćwiczeń dotyczących postępowania w sytuacjach związanych z oprogramowaniem ransomware lub złośliwym oprogramowaniem atakującym systemy ICS.
3) Zarządzanie kryzysowe i ciągłość działania – plany mające na celu zapewnienie, że firma będzie w stanie przywrócić i utrzymać kluczową produkcję w przypadku zakłóceń spowodowanych incydentem cybernetycznym. Na przykład plan awaryjny przewidujący ręczne sterowanie niektórymi procesami w razie awarii systemów sterowania oraz regularne tworzenie kopii zapasowych danych produkcyjnych.
4) Bezpieczeństwo łańcucha dostaw – działania mające na celu ocenę i zabezpieczenie łańcucha dostaw, w tym przeprowadzenie analizy due diligence w zakresie cyberbezpieczeństwa dostawców oraz zapewnienie, że partnerzy biznesowi (tacy jak dostawcy oprogramowania czy producenci sprzętu) stosują odpowiednie praktyki w zakresie cyberbezpieczeństwa. Więcej na ten temat omówimy poniżej.
5) Bezpieczeństwo sieci i systemów informatycznych – środki techniczne służące zabezpieczeniu sieci i systemów, takie jak zapory sieciowe, systemy wykrywania włamań, bezpieczne konfiguracje oraz monitorowanie systemów. W środowisku OT może to obejmować odizolowanie sieci przemysłowych od Internetu, stosowanie białej listy oprogramowania na urządzeniach sterujących oraz wzmocnienie zabezpieczeń konfiguracji sterowników PLC i systemów SCADA.
6) Reagowanie na zdarzenia i komunikacja kryzysowa – jasno określone procedury powiadamiania zainteresowanych stron i organów regulacyjnych o incydentach. Dyrektywa NIS2 nakłada surowe terminy zgłaszania zdarzeń: organy regulacyjne muszą zostać poinformowane w ciągu 24 godzin od wykrycia poważnego incydentu cyberbezpieczeństwa, a szczegółowe sprawozdanie należy przedłożyć w ciągu 72 godzin, a ostateczną ocenę – w ciągu jednego miesiąca. Producenci muszą być przygotowani na dotrzymanie tych terminów, co może wiązać się z wdrożeniem całodobowego monitoringu lub nawiązaniem współpracy z zewnętrznymi partnerami w zakresie cyberbezpieczeństwa w celu szybkiego wykrywania i zgłaszania incydentów.
7) Higiena cybernetyczna i szkolenia – NIS2 uznaje, że sama technologia nie wystarczy; organizacje muszą promować dobre praktyki w zakresie cyberhigieny oraz regularnie organizować szkolenia z zakresu cyberbezpieczeństwa dla pracowników. Na przykład pracownicy fabryk powinni zostać przeszkoleni w zakresie rozpoznawania wiadomości phishingowych lub bezpiecznego korzystania z urządzeń USB, aby zapobiegać wprowadzaniu złośliwego oprogramowania do przemysłowych systemów sterowania.
8) Bezpieczeństwo danych i szyfrowanie – zapewnienie poufności i integralności danych poprzez takie środki, jak szyfrowanie i bezpieczne przechowywanie danych.
9) Kontrola dostępu i zarządzanie tożsamością – ulepszone środki identyfikacji i uwierzytelniania, czyli rygorystyczne zasady dotyczące haseł, uwierzytelnianie wieloskładnikowe w przypadku dostępu zdalnego oraz właściwe zarządzanie dostępem użytkowników do systemów o znaczeniu krytycznym.
10) Bezpieczeństwo kadr – zasady dotyczące personelu, takie jak weryfikacja przeszłości pracowników zajmujących stanowiska o szczególnym znaczeniu oraz wymagania w zakresie świadomości bezpieczeństwa.
- Wyznaczenie osób odpowiedzialnych za bezpieczeństwo: NIS2 będzie wymagać od organizacji formalnego wyznaczenia jednej lub kilku osób odpowiedzialnych za zapewnienie zgodności z przepisami oraz kontakt z organami. Firmy mogą być zmuszone do zarejestruj się z krajowym organem regulacyjnym oraz zapewnić punkt kontaktowy w sprawach związanych z dyrektywą NIS2. W przypadku przedsiębiorstw produkcyjnych prowadzących działalność w wielu krajach UE może to stanowić pewne wyzwanie – może zaistnieć konieczność rejestracji w każdym kraju, w którym prowadzą one znaczną część działalności, ponieważ zasada “głównego zakładu” (rejestracja w jednym kraju) nie zawsze ma zastosowanie do rozproszonych zakładów produkcyjnych.
- Zgłaszanie incydentów i reagowanie na nie: Jak już wspomniano, jedną z głównych zmian wprowadzonych w ramach NIS2 jest krótki termin na zgłoszenie zdarzenia. O każdym poważnym incydencie cybernetycznym (powodującym znaczne zakłócenia w działalności lub straty finansowe albo mającym wpływ na inne podmioty) należy powiadomić właściwy organ w terminie 24 godziny od wykrycia. Dodatkowe informacje (szczegółowy raport z incydentu) należy zazwyczaj przekazać w ciągu 72 godzin, a ostateczny raport pokontrolny – w ciągu jednego miesiąca. Oznacza to, że producenci muszą dysponować wewnętrznymi procedurami umożliwiającymi szybkie eskalowanie incydentów związanych z cyberbezpieczeństwem (zarówno w obszarze IT, jak i OT) do zespołu reagowania na incydenty oraz zespołów ds. prawnych i zgodności z przepisami. Warto również nawiązać kontakt z krajowym zespołem CSIRT (Computer Security Incident Response Team) w celu uzyskania wskazówek. Oprócz zgłaszania, skuteczna reakcja ma kluczowe znaczenie – rozporządzenie NIS2 nakłada na przedsiębiorstwa obowiązek reagowania na incydenty w sposób minimalizujący wpływ na cały łańcuch dostaw. Na przykład, jeśli atak ransomware dotknie kluczowy zakład produkcyjny, należy nie tylko poinformować organy regulacyjne, ale może być również konieczne powiadomienie ważnych klientów lub partnerów na dalszych etapach łańcucha dostaw, zwłaszcza jeśli firma zaopatruje inne branże objęte regulacjami NIS2, takie jak opieka zdrowotna czy energetyka. NIS2 promuje pogląd, że cyberbezpieczeństwo jest wspólną odpowiedzialnością wszystkich podmiotów w ramach wzajemnie powiązanych łańcuchów dostaw.
- Koordynacja łańcucha dostaw: W związku z tym dyrektywa NIS2 zakłada większą przejrzystość i współpracę w ramach łańcucha dostaw w przypadku incydentów cybernetycznych. Producenci ściśle powiązani z łańcuchami dostaw innych podmiotów powinni przewidywać “zobowiązania wynikające z zasady ”flow-down” – Kluczowi klienci mogą wprowadzać do umów klauzule zobowiązujące dostawców do niezwłocznego informowania ich o naruszeniach oraz do współpracy przy reagowaniu na incydenty. W związku z tym poprawa własnych zdolności w zakresie reagowania na incydenty (w tym planów komunikacyjnych obejmujących dostawców i klientów) stanowi część zgodności z dyrektywą NIS2.
- Nadzór i kary: NIS2 przewiduje skuteczne środki egzekucyjne. Krajowe organy regulacyjne będą nadzorować przestrzeganie przepisów, a nieprzestrzeganie obowiązków wynikających z NIS2 może skutkować nałożeniem grzywien w wysokości do 10 mln euro lub 2% rocznego obrotu na całym świecie w przypadku podmiotów o kluczowym znaczeniu (oraz do 7 mln euro lub 1,4% w przypadku podmiotów o istotnym znaczeniu). W niektórych przypadkach kierownictwo wyższego szczebla może zostać pociągnięte do odpowiedzialności za nieprzestrzeganie przepisów. Uszkodzenie reputacji wynikające z publicznego ujawnienia poważnego uchybienia w zakresie cyberbezpieczeństwa stanowi kolejną silną zachętę do przestrzegania przepisów. Ogólnie rzecz biorąc, cyberbezpieczeństwo nie jest już jedynie “najlepszą praktyką” dla producentów – jest to wymóg prawny, którego nieprzestrzeganie pociąga za sobą realne konsekwencje.
Kluczowe praktyki w zakresie cyberbezpieczeństwa i zarządzania ryzykiem zapewniające zgodność z przepisami
Dla producentów korzystających z oprogramowania i systemów przemysłowych dostosowanie się do wymogów CRA i NIS2 może wydawać się trudnym zadaniem. Jednak podstawowe wymagane praktyki są zasadniczo zgodne z zasadami dobrego zarządzania cyberbezpieczeństwem, które wiele organizacji już stosuje. Oto kluczowe kroki i najlepsze praktyki pozwalające spełnić te wymogi:
- Wprowadź ramy bezpieczeństwa: Wykorzystanie sprawdzonych systemów zapewnienia cyberbezpieczeństwa może stanowić plan działania w zakresie zapewnienia zgodności z przepisami. Wielu producentów już teraz stosuje się do norm takich jak ISO/IEC 27001 (zarządzanie bezpieczeństwem informacji) lub Ramy Cyberbezpieczeństwa NIST w odniesieniu do swoich systemów IT/OT. Mogą one stanowić “punkt wyjścia” do spełnienia wymogów NIS2. Podobnie normy dotyczące przemysłowych systemów sterowania, takie jak IEC 62443 udzielają wskazówek dotyczących zabezpieczania sieci sterujących oraz cyklu życia produktów. Doskonałym punktem wyjścia jest porównanie istniejących środków bezpieczeństwa z wymogami dyrektywy NIS2.. Na przykład norma IEC 62443-3-3 dotyczy segmentacji sieci i kontroli dostępu w systemach ICS – co bezpośrednio wspiera wymogi dyrektywy NIS2 dotyczące bezpiecznych sieci i systemów informatycznych. Jeśli posiadają Państwo certyfikowany zgodnie z normą ISO 27001 system zarządzania bezpieczeństwem informacji (ISMS), dysponują Państwo już wieloma elementami zarządzania, jednak należy być przygotowanym na jego rozszerzenie (środki kontroli przewidziane w dyrektywie NIS2 są bardziej szczegółowe i obejmują szersze obszary organizacji niż sama norma ISO 27001).
- Zabezpiecz swoją infrastrukturę OT: Producenci powinni ocenić i wzmocnić bezpieczeństwo środowisk technologii operacyjnej (OT) – przemysłowych systemów sterowania, systemów SCADA oraz urządzeń podłączonych do sieci na terenie zakładu. Obejmuje to takie działania, jak: wdrożenie segmentacji sieci między IT a OT w celu ograniczenia rozprzestrzeniania się ataków, aktualizacja lub izolacja starszych systemów, których nie da się łatwo załatać, stosowanie zapór sieciowych/systemów IPS na obrzeżach systemów sterowania oraz zapewnienie silnego uwierzytelniania w przypadku zdalnego dostępu do maszyn. Wiele sieci OT posiada starszy sprzęt, który nie został zaprojektowany z myślą o cyberbezpieczeństwie, dlatego ważne jest stosowanie środków kompensacyjnych. Inwestycja w nowoczesne systemy monitorowania bezpieczeństwa obejmujące OT (takie jak narzędzia do wykrywania anomalii w sieciach przemysłowych) może pomóc w spełnieniu wymogu NIS2 dotyczącego wykrywania incydentów w czasie rzeczywistym.
- Regularne oceny ryzyka i audyty: Zarówno NIS2, jak i CRA kładą nacisk na podejście oparte na ryzyku. Należy przeprowadzać okresowe oceny ryzyka cyberbezpieczeństwa obejmujące zarówno systemy informatyczne przedsiębiorstwa, jak i systemy sterowania w zakładach produkcyjnych. Należy zidentyfikować największe zagrożenia (oprogramowanie ransomware, nadużycia ze strony pracowników, ataki na łańcuch dostaw itp.) oraz ocenić potencjalny wpływ na działalność firmy (np. przestoje w produkcji, zagrożenia dla bezpieczeństwa, kradzież własności intelektualnej). Na podstawie tych ocen należy ustalić priorytety w zakresie usprawnień bezpieczeństwa. Ponadto warto rozważyć audyty przeprowadzane przez podmioty zewnętrzne lub testy penetracyjne Państwa sieci i produktów. W przypadku produktów wysokiego ryzyka agencja CRA może faktycznie wymagać przeprowadzenia zewnętrznych testów lub uzyskania certyfikacji, dlatego już teraz warto zacząć włączać rygorystyczne testy bezpieczeństwa do cyklu rozwoju produktów. Jeśli chodzi o systemy zakładowe, ocena cyberbezpieczeństwa OT może ujawnić luki w stosunku do najlepszych praktyk lub norm – wielu dostawców rozwiązań (w tym Rockwell Automation i inni) oferuje usługi, które mogą w tym pomóc.
- Bezpieczne tworzenie i utrzymanie oprogramowania: Jeśli tworzysz oprogramowanie (lub sprzęt wraz z oprogramowaniem) w ramach swoich produktów lub procesów, wdrażaj praktyki bezpiecznego cyklu życia oprogramowania. Oznacza to włączenie do procesu tworzenia oprogramowania modelowania zagrożeń, standardów bezpiecznego kodowania, przeglądu kodu oraz testów bezpieczeństwa. Upewnij się, że Twoje zespoły inżynierów są przeszkolone w zakresie cyberbezpieczeństwa. Stwórz proces zarządzania lukami w zabezpieczeniach w celu śledzenia i eliminowania luk w zabezpieczeniach oprogramowania lub oprogramowania układowego (w tym komponentów open source, z których możesz korzystać) przez cały cykl życia produktu. Na przykład należy prowadzić wykaz bibliotek stron trzecich w każdej aplikacji (SBOM) oraz subskrybować powiadomienia o lukach w zabezpieczeniach dotyczących tych bibliotek, aby móc niezwłocznie zainstalować poprawki lub zaktualizować komponenty w przypadku pojawienia się nowego identyfikatora CVE. Praktyki te nie tylko pomagają w zachowaniu zgodności z przepisami CRA dotyczącymi produktów, ale także zmniejszają ryzyko wystąpienia incydentów, które wymagałyby zgłoszenia zgodnie z dyrektywą NIS2.
- Planowanie reagowania na incydenty: Opracować i regularnie aktualizować plan reagowania na zdarzenia który obejmuje zarówno incydenty związane z IT, jak i OT. Powinien on zawierać jasno określone role i schematy komunikacji dotyczące wykrywania, analizowania, ograniczania skutków oraz przywracania sprawności po incydentach cybernetycznych. Biorąc pod uwagę nacisk, jaki rozporządzenie NIS2 kładzie na terminowe zgłaszanie incydentów, należy uwzględnić w planie wytyczne dotyczące tego, kiedy i w jaki sposób powiadamiać organy regulacyjne oraz ewentualnie klientów/dostawców. Należy przeprowadzać ćwiczenia symulacyjne lub szkolenia (co najmniej raz w roku) w celu sprawdzenia gotowości zespołu, uwzględniając scenariusze takie jak atak ransomware powodujący wstrzymanie produkcji lub infekcja złośliwym oprogramowaniem w sieci sterowników PLC. Celem jest zidentyfikowanie słabych punktów w reagowaniu (np. niejasny podział uprawnień decyzyjnych lub techniczne luki w wykrywaniu) oraz wprowadzenie ulepszeń, zanim dojdzie do rzeczywistego incydentu.
- Szkolenia i świadomość cyberbezpieczeństwa: Ludzie są często najsłabszym ogniwem. Należy przeszkolić pracowników – nie tylko personel biurowy, ale także inżynierów i operatorów na hali produkcyjnej – w zakresie podstawowych zasad cyberbezpieczeństwa oraz uświadomić im ich rolę w zapewnieniu bezpieczeństwa. Może to obejmować krótkie szkolenia na temat świadomości zagrożeń związanych z phishingiem, zasady zakazujące używania prywatnych pamięci USB na maszynach przemysłowych oraz zachęcanie do zgłaszania podejrzanych działań. Stwórz kulturę, w której bezpieczeństwo fizyczne i cyberbezpieczeństwo idą w parze, tak aby przestrzeganie procedur cyberbezpieczeństwa (takich jak kontrola dostępu, protokoły aktualizacji oprogramowania itp.) było postrzegane jako integralna część utrzymania bezpiecznego i wydajnego działania.
- Zarządzanie i zaangażowanie kadry kierowniczej: Należy zadbać o zaangażowanie kierownictwa w zarządzanie cyberbezpieczeństwem. Zgodnie z dyrektywą NIS2 kierownictwo musi wziąć na siebie odpowiedzialność, dlatego należy poinformować kadrę kierowniczą wyższego szczebla oraz zarząd o nowych wymogach prawnych i profilu ryzyka cybernetycznego organizacji. Jeśli jeszcze nie istnieje, należy powołać międzyfunkcjonalny komitet ds. cyberbezpieczeństwa – w skład którego wchodzą specjaliści IT, inżynierowie OT, kierownicy produkcji oraz specjaliści ds. zgodności – w celu nadzorowania działań związanych z zapewnieniem zgodności z dyrektywą NIS2 i CRA. Poparcie ze strony najwyższego szczebla kierownictwa pomoże w zapewnieniu niezbędnych budżetów i egzekwowaniu zasad we wszystkich działach. Odporność cybernetyczna powinna stanowić część celów strategicznych organizacji, a nie być jedynie kwestią informatyczną.
Wdrażając te praktyki, producenci nie tylko spełnią wymogi zgodności z przepisami CRA i NIS2, ale także realnie poprawią swój poziom bezpieczeństwa. Solidne podstawy w zakresie cyberbezpieczeństwa znacznie ułatwią radzenie sobie z audytami, dokumentacją i dowodami wymaganymi przez organy regulacyjne, a co ważniejsze – zmniejszą prawdopodobieństwo wystąpienia incydentów cybernetycznych oraz ich wpływ na działalność firmy.
Kwestie związane z bezpieczeństwem łańcucha dostaw oprogramowania
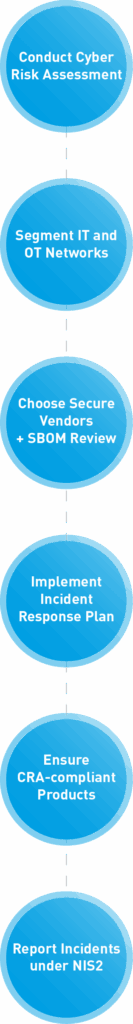
Współcześni producenci opierają się na złożonych cyfrowych łańcuchach dostaw – od oprogramowania do sterowania przemysłowego dostarczanego przez takie firmy jak Rockwell Automation, przez biblioteki open source wykorzystywane w aplikacjach tworzonych na zamówienie, aż po usługi w chmurze wspierające działalność fabryk. Zarówno CRA, jak i NIS2 zwracają szczególną uwagę na bezpieczeństwo łańcucha dostaw, co oznacza, że producenci muszą podjąć odpowiednie kroki, aby zapewnić, że oprogramowanie i systemy stron trzecich, z których korzystają (lub które wbudowują w swoje produkty), są godne zaufania i bezpieczne.
W sekcji NIS2, bezpieczeństwo łańcucha dostaw jest wyraźnie wymienione jako jeden z wymaganych środków zarządzania ryzykiem. Organizacje muszą oceniać poziom cyberbezpieczeństwa swoich kluczowych dostawców i usługodawców. W praktyce może to obejmować przeprowadzanie ankiet dotyczących bezpieczeństwa dostawców lub audytów, wymaganie od dostawców posiadania określonych certyfikatów lub spełnienia określonych norm, a także wprowadzanie do umów klauzul zobowiązujących dostawców do utrzymywania wysokiego poziomu cyberbezpieczeństwa i niezwłocznego zgłaszania incydentów. Na przykład, jeśli korzystasz z usług zewnętrznej firmy w zakresie zdalnego wsparcia technicznego dla swojego sprzętu, powinieneś upewnić się, że stosuje ona rygorystyczne procedury uwierzytelniania i zabezpieczeń sieciowych, ponieważ jej słabe punkty mogą stać się przyczyną naruszenia bezpieczeństwa w Twojej firmie.
Strona Ustawa o odporności cybernetycznej, z drugiej strony, przyczynia się do zapewnienia bezpieczeństwa łańcucha dostaw z punktu widzenia produktu. Wymaga to od producentów zadbania o bezpieczeństwo wszelkich komponentów pochodzących od podmiotów zewnętrznych, wykorzystywanych w ich produktach (stąd wymóg prowadzenia wykazu komponentów oprogramowania (SBOM) oraz wdrożenia procesu zarządzania lukami w zabezpieczeniach). Jeśli jesteś producentem maszyn, który integruje oprogramowanie przemysłowe lub sterowniki innego dostawcy, będziesz musiał ściśle współpracować z tymi dostawcami. Upewnij się, że Twoi dostawcy (np. dostawca oprogramowania do automatyzacji) są w stanie dostarczyć Ci aktualne wykazy SBOM zawierające biblioteki i zależności występujące w ich oprogramowaniu – będzie to miało kluczowe znaczenie dla Twojej dokumentacji technicznej oraz dla śledzenia luk w zabezpieczeniach. Warto również sprawdzić, czy dostawcy przestrzegają standardów bezpiecznego tworzenia oprogramowania lub posiadają odpowiednie certyfikaty (na przykład niektórzy dostawcy systemów sterowania przemysłowego mogą posiadać certyfikat IEC 62443-4-1 dotyczący bezpiecznego cyklu życia oprogramowania). Korzystanie z komponentów, które same są zgodne z wymogami CRA, zmniejszy Państwa obciążenie. W rzeczywistości jedną z zalet podejścia rynkowego CRA jest to, że z czasem wszystkie produkty dostępne w sprzedaży w UE powinny spełniać podstawowe kryteria cyberbezpieczeństwa, co zmniejsza ryzyko, że niebezpieczny produkt dostawcy stanie się Państwa problemem.
Skoordynowane ujawnianie luk w zabezpieczeniach jest kolejnym ważnym aspektem. Producenci powinni stworzyć kanały służące do wymiany informacji o lukach w zabezpieczeniach zarówno z dostawcami, jak i klientami. Jeśli w komponencie (na przykład w powszechnie stosowanym oprogramowaniu układowym sterownika PLC) wykryta zostanie luka w zabezpieczeniach, dostawcy i właściciele zasobów powinni nawiązać kontakt, aby umożliwić szybkie wdrożenie poprawek. CRA będzie egzekwować te wymagania po stronie producentów, nakładając obowiązek wdrażania programów ujawniania luk w zabezpieczeniach oraz terminowego wydawania poprawek. Tymczasem nacisk, jaki kładzie dyrektywa NIS2 na współpracę, zachęca przedsiębiorstwa do przystępowania do grup zajmujących się wymianą informacji lub do centrów ISAC (Information Sharing and Analysis Centres) działających w ich sektorze. Na przykład producent mógłby uczestniczyć w branżowej platformie wymiany informacji dotyczących cyberbezpieczeństwa, aby otrzymywać wczesne ostrzeżenia o zagrożeniach w łańcuchu dostaw (takich jak zainfekowane aktualizacje oprogramowania lub naruszone komponenty) oraz dzielić się wnioskami wyciągniętymi z wszelkich incydentów, których doświadczył.
W praktyce poprawa bezpieczeństwa łańcucha dostaw może obejmować takie działania, jak: prowadzenie ewidencji wszystkich zasobów oprogramowania i sprzętu w obiektach firmy (aby wiedzieć, które elementy wymagają zainstalowania poprawek w przypadku pojawienia się nowych luk w zabezpieczeniach), weryfikacja integralności oprogramowania (z wykorzystaniem podpisów cyfrowych i skrótów w aktualizacjach oprogramowania w celu zapobiegania manipulacjom) oraz ocena dojrzałości nowych dostawców w zakresie bezpieczeństwa w ramach procesu zaopatrzenia. Warto również rozważyć ubezpieczenie od ryzyka cybernetycznego lub zawarcie umów, które obejmują incydenty w łańcuchu dostaw, ponieważ mogą one zapewnić środki na wypadek naruszenia bezpieczeństwa związanego z dostawcą.
W końcu łańcuch jest tak silny, jak jego najsłabsze ogniwo. Podwójny nacisk, jaki NIS2 i CRA kładą na łańcuch dostaw, oznacza, że producenci muszą wyjść poza własne mury i współpracować z partnerami w celu podniesienia poziomu bezpieczeństwa we wszystkich obszarach. Wymagając od dostawców przestrzegania wysokich standardów i będąc niezawodnym partnerem dla swoich klientów, wzmacniasz odporność całego ekosystemu produkcyjnego.
Przykłady i najlepsze praktyki od liderów branży
Czołowi dostawcy technologii przemysłowych oraz nowatorscy producenci już zaczęli dostosowywać się do tych nowych przepisów, przedstawiając przykłady tego, jak należy podejść do kwestii zgodności z nimi:
- Podejście firmy Rockwell Automation: Jako czołowy dostawca oprogramowania przemysłowego i systemów sterowania firma Rockwell Automation aktywnie angażuje się w działania związane z dyrektywą NIS2 oraz przygotowania do CRA. Rockwell zaleca producentom, aby wykorzystać istniejące struktury w zakresie cyberbezpieczeństwa (takie jak NIST CSF, IEC 62443, ISO 27001) w celu przyspieszenia procesu dostosowania się do wymogów NIS2. Sugerują oni podejście etapowe: przeprowadzenie audytu obecnych praktyk bezpieczeństwa, przyporządkowanie ich do luk w zgodności z NIS2, a następnie opracowanie planu oraz wdrożenie niezbędnych technologii i zasad. Tego rodzaju ustrukturyzowany program pomaga zapewnić, że nic nie zostanie pominięte. Rockwell podkreśla również, że poprawa bezpieczeństwa OT już teraz pozwoli “przyspieszenie dostosowania się do przyszłych przepisów, takich jak unijna ustawa o cyberodporności”. Innymi słowy, jeśli podniesiesz ogólny poziom dojrzałości swojej organizacji w zakresie cyberbezpieczeństwa (na przykład poprzez segmentację sieci, wprowadzenie uwierzytelniania wieloskładnikowego oraz wdrożenie ciągłego monitoringu w zakładach), nie tylko spełnisz wymogi dyrektywy NIS2, ale także będziesz dobrze przygotowany na moment wejścia w życie wymogów dotyczących produktów określonych w CRA.
- Tworzenie produktów z uwzględnieniem bezpieczeństwa: Niektórzy dostawcy z branży przemysłowej wdrożyli modele bezpiecznego cyklu życia oprogramowania zgodne z normami takimi jak IEC 62443-4-1 (dotyczącą bezpieczeństwa produktów). Na przykład producent napędów lub dostawca sterowników PLC może włączyć modelowanie zagrożeń i szeroko zakrojone testy fuzzowe do procesu projektowania swoich produktów. Producenci zamawiający takie produkty odnoszą korzyści, ponieważ produkty te z większym prawdopodobieństwem spełniają wymagania CRA już w momencie dostawy. Oceniając dostawców, należy zwracać uwagę na oznaki takiego zaangażowania – np. publikowanie przez dostawców przewodników dotyczących cyberbezpieczeństwa dla swoich produktów, oferowanie aktualnych poprawek oprogramowania układowego lub uzyskanie unijnego certyfikatu cyberbezpieczeństwa dla niektórych urządzeń. Korzystanie z usług renomowanych dostawców dbających o bezpieczeństwo to praktyczny sposób na zmniejszenie obciążenia związanego z zapewnieniem zgodności z przepisami.
- Reagowanie na incydenty w praktyce: Znaczenie przepisów NIS2 dotyczących reagowania na incydenty ilustrują rzeczywiste przypadki. Kiedy w 2019 roku firma Norsk Hydro (duży producent aluminium) padła ofiarą ataku ransomware, musiała przejść na tryb pracy ręcznej, aby utrzymać produkcję, i – co warte odnotowania – zdecydowała się na przejrzystość w sprawie tego incydentu, co przyniosło jej uznanie za sposób postępowania. Właśnie takiego rodzaju gotowość – posiadanie alternatywnych rozwiązań offline oraz jasna komunikacja – jest tym, czego oczekują organy regulacyjne. Niedawno cyberatak z 2024 r. na producenta baterii (Varta) zmusił wiele zakładów do wstrzymania działalności. Wydarzenia te podkreślają, dlaczego dyrektywa NIS2 obejmuje teraz również producentów: zakłócenia w produkcji mogą wywołać efekt domina w innych kluczowych sektorach. Najlepszą praktyką jest aktualizowanie przez firmy planów ciągłości działania w celu uwzględnienia konkretnych scenariuszy cyberataków (np. gromadzenie zapasów kluczowych części zamiennych na wypadek awarii systemu zamówień cyfrowych lub posiadanie ręcznych mechanizmów zabezpieczających dla kluczowych etapów produkcji).
- Integracja bezpieczeństwa produktów i bezpieczeństwa operacyjnego: Strona przecinanie się CRA i NIS2 jest to oczywiste w przypadku producentów zaawansowanych technologicznie wyrobów przemysłowych. Weźmy na przykład firmę produkującą sprzęt do inteligentnych fabryk – zgodnie z rozporządzeniem CRA każdy model produktu musi charakteryzować się bezpieczną konstrukcją i dokumentacją; zgodnie z dyrektywą NIS2 sama firma musi dysponować solidnymi procedurami bezpieczeństwa. Niektóre firmy wprowadzają wewnętrzne “Zespoły ds. bezpieczeństwa produktów” we współpracy z tradycyjnymi zespołami ds. bezpieczeństwa IT/OT, aby zająć się tymi odrębnymi, ale powiązanymi obszarami. Zespół ds. bezpieczeństwa produktów koncentruje się na wbudowywaniu zabezpieczeń w cykl życia produktu (wypełnianie obowiązków wynikających z CRA, takich jak SBOM, bezpieczne kodowanie, reagowanie na incydenty związane z produktami), podczas gdy zespół ds. bezpieczeństwa IT/OT skupia się na bezpieczeństwie przedsiębiorstwa i zakładu (wypełnianie obowiązków wynikających z NIS2, takich jak ochrona systemów i reagowanie na incydenty operacyjne). Zespoły te ściśle ze sobą współpracują, zwłaszcza że luka w zabezpieczeniach produktu może zatarć granicę między zgodnością produktu z przepisami a ryzykiem operacyjnym. Takie podejście organizacyjne może stanowić najlepszą praktykę – zapewnia ono poświęcenie szczególnej uwagi zgodności z przepisami dotyczącymi bezpieczeństwa zorientowanego na produkt, nie zaniedbując przy tym ochrony własnej infrastruktury firmy.
- Współpraca i wsparcie zewnętrzne: Wielu producentów korzysta z pomocy zewnętrznych ekspertów, aby poradzić sobie z tymi zmianami. Konsultanci ds. cyberbezpieczeństwa znający środowiska przemysłowe mogą przeprowadzać oceny gotowości do spełnienia wymogów NIS2 lub pomagać we wdrażaniu środków bezpieczeństwa dostosowanych do technologii operacyjnych (OT). Podobnie laboratoria testowe i jednostki certyfikujące w Europie przygotowują się do przeprowadzania ocen zgodności z CRA. Wczesne skorzystanie z tych usług (nawet przed pełnym wejściem przepisów w życie) może zapewnić producentom przewagę nad konkurencją. Warto również śledzić działania stowarzyszeń branżowych lub grup roboczych zajmujących się bezpieczeństwem w przemyśle – często publikują one wytyczne lub organizują szkolenia dotyczące zgodności z NIS2/CRA, a także zapewniają forum do dzielenia się doświadczeniami. Ucząc się od innych podmiotów z branży i ekspertów, organizacje mogą uniknąć „wynajdywania koła na nowo”.
W jaki sposób CRA i NIS2 wpisują się w istniejący system regulacyjny
Warto zauważyć, że CRA i NIS2 nie pojawiają się całkowicie znikąd – opierają się one na wieloletniej ewolucji polityki bezpieczeństwa w UE i poza nią. Zrozumienie tego kontekstu może pomóc producentom w docenieniu dlaczego co kryje się za tymi wymaganiami:
- Rozwijająca się strategia UE w zakresie cyberbezpieczeństwa: UE konsekwentnie rozbudowuje swoje ramy prawne w zakresie cyberbezpieczeństwa. Pierwotna dyrektywa NIS (przyjęta w 2016 r.) była pierwszym ogólnounijnym aktem prawnym dotyczącym cyberbezpieczeństwa infrastruktury krytycznej, a dyrektywa NIS2 stanowi jej znaczącą aktualizację, uwzględniającą zdobyte doświadczenia oraz zmieniający się krajobraz zagrożeń. Tymczasem unijna ustawa o cyberbezpieczeństwie z 2019 r. nadała uprawnienia agencji ENISA oraz ustanowiła dobrowolne systemy certyfikacji dla niektórych produktów. Ustawa o odporności cybernetycznej idzie o krok dalej, wprowadzając obowiązkowe wymogi dotyczące bezpieczeństwa produktów, co w praktyce oznacza włączenie cyberbezpieczeństwa do wymogów jednolitego rynku w zakresie bezpieczeństwa produktów. Odzwierciedla to podejście, jakie UE przyjęła w kwestii ochrony prywatności w ramach RODO – ustanawiając wysokie standardy i system egzekwowania przepisów, który zmusza organizacje na całym świecie do poprawy swoich praktyk, jeśli chcą prowadzić działalność w Europie.
- Rozszerzenie działalności na nowe sektory: Przed wejściem w życie dyrektywy NIS2 wiele przedsiębiorstw produkcyjnych mogło nie podlegać prawnym obowiązkom przestrzegania konkretnych przepisów dotyczących cyberbezpieczeństwa (chyba że działały w sektorach takich jak przemysł chemiczny czy urządzenia medyczne, które miały własne regulacje). Obecnie dyrektywa NIS2 wyraźnie obejmuje swoim zakresem znaczną część sektora produkcyjnego i przemysłowego, uznając go za “ważną” infrastrukturę. Odzwierciedla to fakt, że produkcja stanowi część krytycznego łańcucha dostaw – jeśli duży zakład motoryzacyjny lub produkujący półprzewodniki zostanie zhakowany i wstrzyma produkcję, może to wywołać skutki o zasięgu krajowym, a nawet globalnym. Kancelaria Shoosmiths zwraca uwagę, że incydenty cybernetyczne w kluczowych gałęziach przemysłu wytwórczego (takich jak przemysł metalowy i półprzewodnikowy) miały daleko idące skutki, co dodatkowo potwierdza, dlaczego organy regulacyjne uznają ochronę przemysłu wytwórczego za sprawę o kluczowym znaczeniu. Krótko mówiąc, otoczenie regulacyjne dostosowuje się do wzajemnych powiązań współczesnego przemysłu.
- Nacisk na cykl życia i odporność: Zarówno CRA, jak i NIS2 podkreślają, że bezpieczeństwo w całym cyklu życia oraz ciągłego doskonalenia, a nie jednorazowego zapewnienia zgodności. Wymóg CRA dotyczący bieżącej obsługi produktów i zarządzania podatnościami ma na celu rozwiązanie problemu, w którym produkty stają się z czasem niebezpieczne, jeśli nie są aktualizowane. Obowiązki w zakresie bieżącego zarządzania ryzykiem i sprawozdawczości wynikające z NIS2 zmuszają organizacje do ciągłej oceny i ulepszania swoich zabezpieczeń w miarę ewolucji zagrożeń. To dynamiczne podejście opiera się na ramach takich jak NIST i ISO 27001, które wykorzystują koncepcję ciągłego doskonalenia (Plan-Do-Check-Act) w zarządzaniu bezpieczeństwem. Jest ono również zgodne z pojawiającymi się trendami globalnymi – na przykład rząd Stanów Zjednoczonych naciska na dostawców oprogramowania, aby dostarczali wykazy składników oprogramowania (SBOM) i zapewniali obsługę luk w zabezpieczeniach po wprowadzeniu produktu na rynek, co jest w pełni zgodne z duchem CRA.
- Zgodność z innymi przepisami i normami: Zgodność z wymogami CRA i NIS2 często pokrywa się z wypełnianiem innych obowiązków prawnych. Na przykład RODO (unijne rozporządzenie o ochronie danych) wymaga zapewnienia odpowiedniego bezpieczeństwa danych osobowych – środki przewidziane w NIS2 (takie jak kontrola dostępu czy szyfrowanie) pomogą w tym zakresie, gdy dane osobowe są wykorzystywane w procesach produkcyjnych. Jeśli produkujesz wyroby medyczne lub systemy motoryzacyjne, istnieją już branżowe wytyczne dotyczące cyberbezpieczeństwa, których CRA nie zastępuje, a raczej uzupełnia, zapewniając podstawowy poziom bezpieczeństwa we wszystkich komponentach cyfrowych tych urządzeń. Producenci powinni być przygotowani na bardziej zharmonizowany system: CRA będzie korzystać ze zharmonizowanych norm europejskich (opracowane przez CEN/CENELEC) w celu określenia szczegółów technicznych. Oznacza to, że normy takie jak te z serii IEC 62443 czy ISO 21434 (dotycząca cyberbezpieczeństwa w motoryzacji) mogą stać się formalnymi punktami odniesienia dla “najnowszego stanu techniki”. Firmy, które już stosują się do takich norm, będą miały przewagę pod względem zgodności z przepisami.
- Większa odpowiedzialność: Nowe dyrektywy podnoszą również poprzeczkę w zakresie odpowiedzialności. Co istotne, dyrektywa NIS2 zawiera przepisy nakładające na kierownictwo wyższego szczebla odpowiedzialność za nieprzestrzeganie przepisów (w tym, w poważnych przypadkach, potencjalne tymczasowe zakazy pełnienia funkcji kierowniczych). Odzwierciedla to podejście przyjęte w regulacjach finansowych i pokazuje, że cyberbezpieczeństwo jest obecnie obowiązkiem na poziomie zarządu. Można się spodziewać, że organy regulacyjne będą dokładnie analizować nie tylko środki kontroli technicznej, ale także to, czy przedsiębiorstwa posiadają odpowiednie zasady zarządzania – na przykład, czy sporządzają raporty dotyczące cyberzagrożeń na poziomie zarządu? Czy przeznaczają wystarczające zasoby na bezpieczeństwo? Producenci będą musieli dokładnie dokumentować swoje działania (dokumentacja jest tu kluczowym zagadnieniem – rozporządzenie CRA wymaga obszernej dokumentacji dotyczącej bezpieczeństwa produktów, a dyrektywa NIS2 prawdopodobnie będzie wymagała przedstawienia dowodów przeprowadzenia ocen ryzyka, polityk, szkoleń itp. podczas audytów).
Wniosek: Jak przekształcić konieczność przestrzegania przepisów w szansę
Poruszanie się po przepisach unijnej ustawy o cyberodporności oraz dyrektywy NIS2 może wydawać się trudne, ale ostatecznie sprowadza się to do wdrożenia solidnych praktyk w zakresie cyberbezpieczeństwa, które w dłuższej perspektywie przyniosą korzyści producentom. Zabezpieczając wytwarzane produkty i obsługiwane systemy, nie tylko spełniasz wymogi prawne, ale także chronisz swoją firmę przed kosztownymi zakłóceniami działalności, incydentami związanymi z bezpieczeństwem oraz utratą reputacji.
Producenci korzystający z oprogramowania przemysłowego powinni już teraz nawiązać współpracę ze swoimi dostawcami technologii i partnerami, aby zapewnić, że wszyscy mają wspólne zrozumienie tych nowych obowiązków. Jeśli na przykład korzystasz z systemów firmy Rockwell Automation, skontaktuj się z nią, aby omówić, w jaki sposób firma ta zwiększa bezpieczeństwo produktów, aby spełnić wymogi CRA (tak, aby do 2027 r. Twój sprzęt był z góry zgodny z przepisami), oraz w jaki sposób może wesprzeć Twoje działania związane z zapewnieniem zgodności z NIS2 poprzez ulepszone usługi w zakresie bezpieczeństwa OT. Podobnie, należy komunikować się ze wszystkimi kluczowymi dostawcami w kwestii cyberbezpieczeństwa – zapewnienie zgodności to wspólne wyzwanie.
Chociaż teksty regulacyjne mogą wydawać się nudne, istota rozporządzeń CRA i NIS2 ma charakter praktyczny: tworzyć bezpieczne produkty, zapewnić bezpieczeństwo działalności, poznać zagrożenia i być gotowym do reagowania. Potraktuj projekty związane z zapewnieniem zgodności z przepisami jako okazję do modernizacji przestarzałych systemów, inwestowania w umiejętności pracowników oraz wyróżnienia swojej firmy na tle konkurencji. Firmy, które potrafią wykazać się wysoką cyberodpornością, nie tylko unikną kar finansowych, ale także zyskają zaufanie klientów i partnerów, którzy coraz bardziej dbają o bezpieczeństwo.
Podsumowując, aby zachować zgodność z przepisami CRA i NIS2, producenci powinni włączyć cyberbezpieczeństwo na każdym etapie – od projektowania produktów i wyboru łańcucha dostaw po codzienne działania operacyjne i reagowanie na incydenty. Przy odpowiednim podejściu spełnienie tych wymogów UE może iść w parze z promowaniem innowacyjności i niezawodności w sektorze produkcyjnym. Podejmując działania już teraz i traktując cyberodporność jako jeden z głównych celów biznesowych, producenci mogą przekształcić to, co może wydawać się obciążeniem regulacyjnym, w przewagę konkurencyjną w naszej cyfrowej, połączonej erze.
Zgodność z przepisami to nie tylko rutynowe wypełnianie formularzy – to czynnik sprzyjający zwiększeniu bezpieczeństwa i trwałemu sukcesowi w nieustannie zmieniającym się środowisku przemysłowym.
Źródła:
- Rockwell Automation – “Co nowego w NIS2” (Przegląd dyrektywy NIS2 oraz wymogi dotyczące podmiotów o kluczowym znaczeniu/ważnych podmiotów)rockwellautomation.com.
- Hyperproof – Zrozumienie związku między NIS2 a unijną ustawą o cyberodporności (Główne obszary zainteresowania w ramach NIS2 w porównaniu z CRA, harmonogram oraz informacje dotyczące zgodności)hyperproof.io.
- Cyberbezpieczeństwo w przemyśle – Jakie wymagania wobec producentów określa ustawa o cyberodporności (Wyjaśnienie zakresu stosowania rozporządzenia CRA, oznakowania CE w zakresie cyberbezpieczeństwa oraz wymogów dotyczących dokumentacji)industrialcyber.co.
- TXOne Networks – Ustawa o odporności cybernetycznej: Przewodnik dla producentów (Podsumowanie obowiązków wynikających z CRA: dokumentacja techniczna wraz z wykazem składników (SBOM), 5-letnie wsparcie techniczne, zgłaszanie incydentów w ciągu 24 godzin)txone.com.
- Shoosmiths LLP – NIS2: Co powinni wiedzieć producenci i dystrybutorzy (Perspektywa prawna dotycząca zakresu dyrektywy NIS2 w odniesieniu do sektora produkcyjnego, zgłaszania incydentów w ciągu 24 godzin oraz wymogów dotyczących bezpieczeństwa produktów określonych w rozporządzeniu CRA)shoosmiths.com.
- Blog Rockwell Automation – Zapewnij zgodność z NIS2 przy użyciu istniejących rozwiązań (Wskazówki dotyczące stosowania standardów takich jak ISO 27001/IEC 62443 w celu spełnienia wymogów NIS2 oraz powiązanie z przyszłą zgodnością z CRA)rockwellautomation.com.
- Komisja Europejska – Kształtowanie cyfrowej przyszłości Europy: ustawa o cyberodporności (Komunikat UE podkreślający znaczenie zasady „bezpieczeństwa od samego początku” oraz bezpieczeństwa produktów w całym cyklu życia)hyperproof.io.
- Hyperproof – Bezpieczeństwo łańcucha dostaw w świetle dyrektywy NIS2 i rozporządzenia CRA (Oba rozporządzenia wymagają wzmocnienia zabezpieczeń dostawców oraz wymiany informacji w celu zarządzania cyberzagrożeniami w łańcuchu dostaw)hyperproof.io.