3项ISO认证
通过独立审计,符合 ISO 9001 质量管理体系、ISO/IEC 27001 信息安全管理体系和 ISO 22301 业务连续性管理体系标准。.
制药级合规性
《联邦法规》第21篇第11部分、欧盟GMP附件11、ALCOA+以及GAMP 5——这些是我们遵循的最严格的规范。.
已符合CRA和NIS2要求
在欧盟规定的截止日期前,落实“安全设计”原则、建立有效的漏洞处理流程并提供供应商证明。.
6个受监管行业
制药、快速消费品与食品、烟草、包装、汽车和航空行业,均基于同一合规核心平台。.
下一次审计不会等到你的旧版MES系统准备好
针对软件制造的监管要求正按照既定时间表不断收紧。十年前设计或作为内部定制代码开发的系统,在开发时极少考虑到当今欧盟的要求。.
NIS2
制药、快速消费品、汽车和航空等行业的制造商均被归类为“关键”或“重要”实体。它们必须证明其整个软件供应链(包括制造执行系统(MES))的网络安全合规性。.
CRA申报义务
包含数字元素的软件制造商必须报告已被积极利用的漏洞和严重事件。您的MES供应商必须立即启动这一流程。.
CRA完整申请表
“安全设计”(Secure-by-design)、软件物料清单(SBOM)透明度以及明确的支持周期已成为欧盟的市场准入要求。没有合规路线图的旧平台将面临停用。.
实现现代合规,无需历时数年的迁移
快速实施
符合现行要求
用于替换自定义代码的配置
将你的历史带在身边
审计师可能会问到的所有问题
公司认证
ISO 9001 – 贯穿开发、交付和支持全过程的经认证的质量管理体系。.
ISO/IEC 27001 – 经过认证的信息安全管理;您的生产数据受经过独立审计的安全控制措施保护。.
验证我们 – 供应商资质认证的证书复印件、范围说明书及审计证据,可在评审的任何阶段提供。.
药品监管合规
美国食品药品监督管理局(FDA)《联邦法规》第21篇第11部分及欧盟《良好生产规范》(GMP)附件11 – 安全的审计追踪、唯一的用户身份验证、基于角色的访问控制,以及具有法律效力且可追溯的电子签名。.
ALCOA+ 设计理念 – 每条记录均应具备可追溯性、可读性、及时性、原始性和准确性,并附有完整的变更历史记录,以保留所有先前值。.
电子批量记录 – 基于例外情况的审核、强制执行的工作流程以及完整的批次溯源,可在完全符合GMP要求的前提下加快产品放行速度。.
验证支持
与 GAMP 5(第 2 版)的对齐情况 – 作为可配置产品进行开发和实施,从而实现了基于风险的简化验证方法。.
支持 CSV/CSA – 标准验证文档包、需求可追溯性以及IQ/OQ/PQ执行支持。.
每个受监管行业均采用一个合规核心
制药与生命科学
快速消费品与食品
烟草
符合欧盟《烟草制品指令》要求的序列化及追踪追溯系统,在生产线上实现了从单件到托盘的聚合及报告集成。.
汽车
完整的产品溯源、严格的工艺联锁以及完整的质量记录,这些正是您的IATF 16949体系和OEM审核所要求的证据依据。.
航空
零部件级溯源、操作员资质管理以及适航级记录保留,以支持 AS/EN 9100 质量体系及监管机构审核。.
包装
在加工和灌装生产线中实现原料和批次可追溯性,确保客户规格得到落实,并提供符合审计要求的质量文件。.
首次登录前即已内置的安全功能
安全性贯穿从架构设计到版本发布的全过程。我们通过 ISO 27001 认证的开发生命周期包括威胁建模、安全编码、依赖项和漏洞扫描、代码审查以及受控发布。.
该平台出厂时即已具备强化安全措施:基于角色的最小权限访问控制、TLS加密通信、企业身份认证集成(LDAP/AD、单点登录)、可配置的密码和会话策略、全面的审计日志记录,以及支持IEC 62443分区与通道网络分段的架构。.
《欧盟网络韧性法案》的准备工作
适用于您供应链的NIS2
补丁与漏洞管理
基于贵公司工程师现有的标准构建
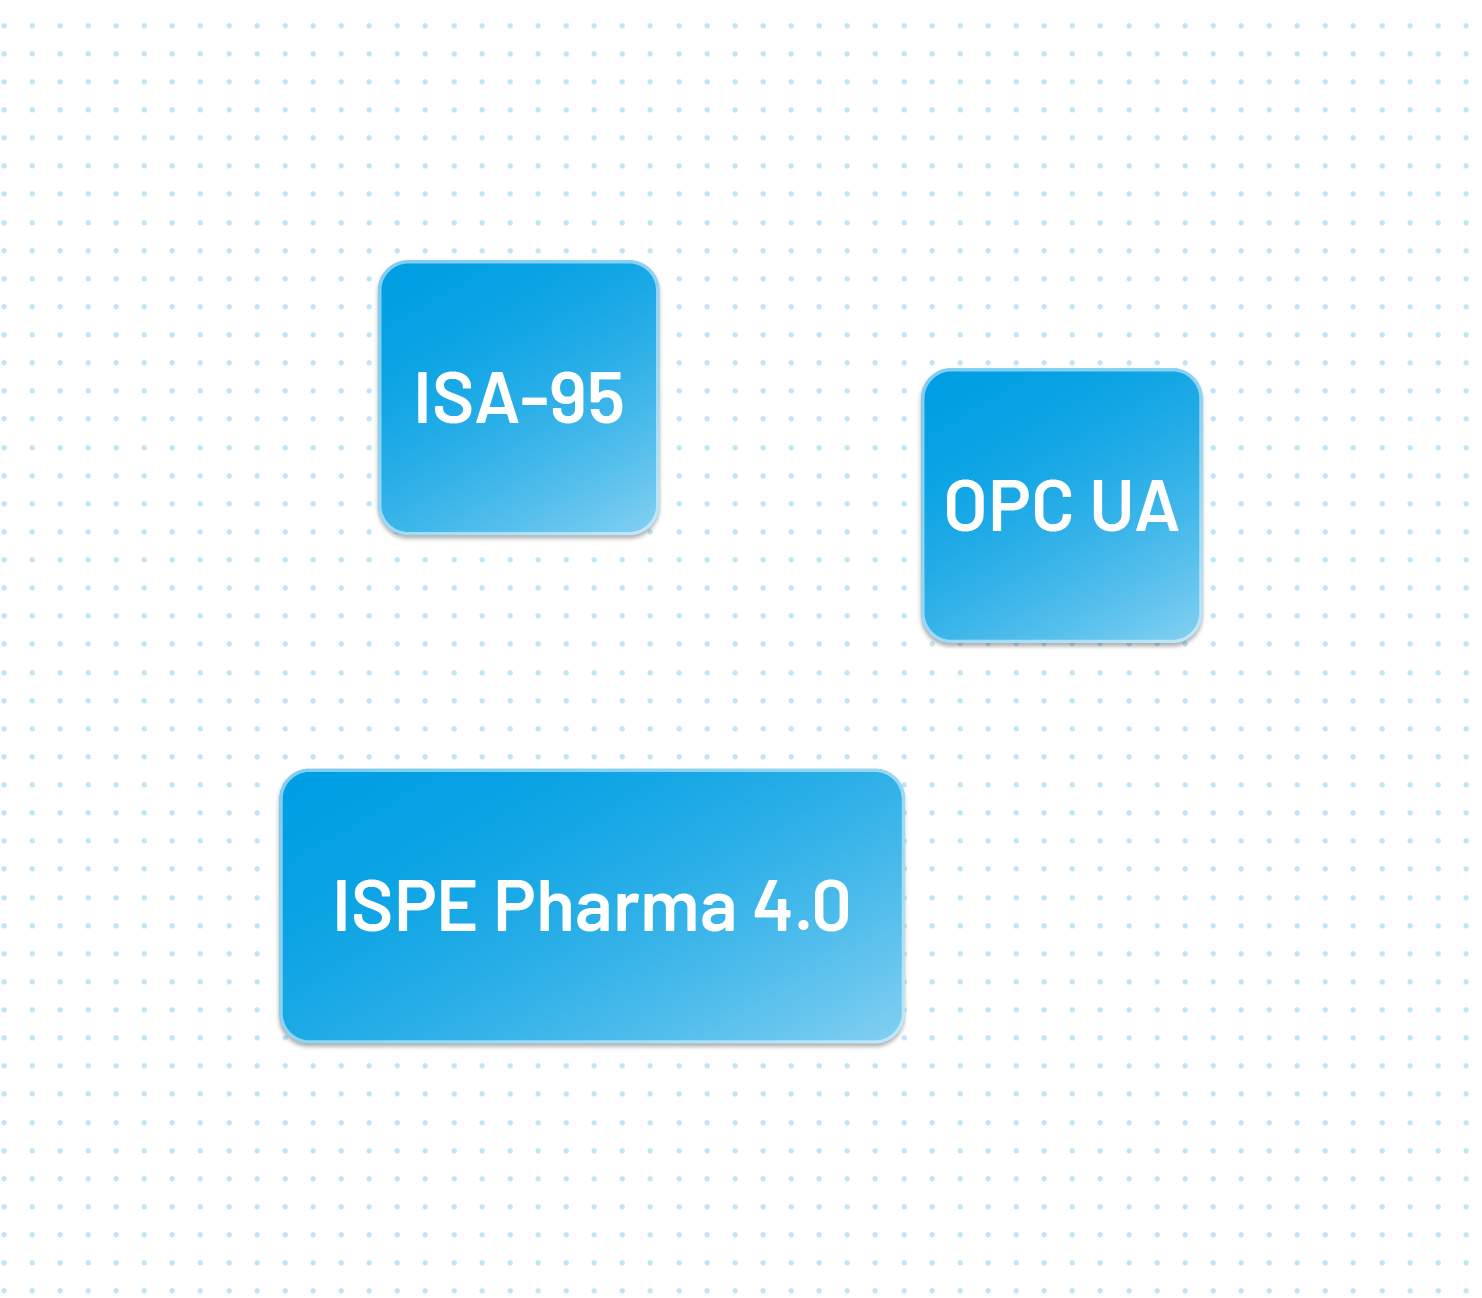
Accevo 通过以下方式将企业与生产车间相连接: ISA-95 并通过……连接设备 OPC UA 以实现安全、与供应商无关的连接。我们在制药制造领域推进数字化成熟度的方法遵循 ISPE 制药 4.0 运营模式,将数据完整性、数字化工厂成熟度以及员工赋能整合到一份针对受监管生产的统一路线图中。.
我们在每次审计和信息请求中都会遇到的MES合规问题
Accevo MES/MOM 提供了符合 FDA 21 CFR 第 11 部分和欧盟 GMP 附件 11 要求的电子记录和电子签名所需的技术控制措施:安全且带有时间戳的审计追踪、唯一用户身份验证、基于角色的访问控制、电子签名工作流,以及在整个保留期内对记录的保护。 最终合规性将在您的已验证环境中实现,我们将通过标准的验证文档为您提供支持。.
Accevo Sp. z o.o. 拥有三项经独立审核的管理体系认证:ISO 9001(质量管理体系)、ISO/IEC 27001(信息安全管理体系)和 ISO 22301(业务连续性管理体系)。.
是的。Accevo正在其申请截止日期前,将产品生命周期与CRA的要求进行对齐:采用“安全设计”的开发模式、明确的漏洞处理流程([email protected])、在整个支持周期内提供安全更新,以及提供软件材料清单(SBOM)。 对于受 NIS2 监管的客户,我们提供经过审计的供应商证明,包括 ISO 27001 和 ISO 22301 认证、事件响应协作以及供应商尽职调查支持。.